

يمكنك الاطّلاع على مزيد من المعلومات حول الجهات المشاركة في منظومة Web Payments المتكاملة، وكيفية تفاعلها مع بعضها البعض، وكيفية المشاركة فيها.
بنية Web Payments
تتألف Web Payments من معايير ويب متعددة:
- واجهة برمجة التطبيقات Payment Request API: تتيح واجهة برمجة التطبيقات Payment Request API إتمام عمليات الدفع بسرعة وسهولة من خلال واجهة مستخدم أصلية للمتصفّح. وتوفّر مسار دفع متّسقًا مع تقليل حاجة المستخدمين إلى إدخال معلومات الشحن والدفع في كل عملية دفع.
- واجهة برمجة التطبيقات Payment Handler المستندة إلى الويب: تتيح واجهة برمجة التطبيقات Payment Handler المستندة إلى الويب لمقدّمي خدمات الدفع استخدام تطبيقات الدفع المستندة إلى الويب كطرق دفع على المواقع الإلكترونية للتجّار من خلال واجهة برمجة التطبيقات Payment Request العادية.
- معرّفات طرق الدفع: يحدّد معرّف طريقة الدفع كيفية استخدام السلاسل (
https://google.com/payوhttps://apple.com/apple-payوما إلى ذلك) لتحديد طريقة الدفع. إلى جانب معرّفات طرق الدفع الموحّدة، تتيح هذه الواجهة لأي شخص تحديد طريقة الدفع الخاصة به باستخدام معرّفات طرق الدفع المستندة إلى عناوين URL. - بيان طريقة الدفع: يحدّد بيان طريقة الدفع ملف البيان الذي يمكن معالجته آليًا، والمعروف باسم بيان طريقة الدفع، ويصف كيفية مشاركة طريقة الدفع في منظومة الدفع المتكاملة، وكيفية استخدام هذه الملفات.
كيفية عمل عملية طلب الدفع
هناك عادةً أربعة أطراف في المعاملة على الإنترنت.
| اللاعبون | الوصف | استخدام واجهة برمجة التطبيقات |
|---|---|---|
| العملاء | المستخدمون الذين يمرّون بمسار الدفع لشراء سلع على الإنترنت | لا ينطبق |
| التجّار | الشركات التي تبيع منتجات على مواقعها الإلكترونية | Payment Request API |
| مقدّمو خدمات الدفع (PSP) | هي شركات خارجية تعالج الدفعات، وتشمل تحصيل الرسوم من العملاء وإضافة الأموال إلى حسابات التجّار. تُعرف أيضًا باسم بوابات الدفع أو الجهات المسؤولة عن معالجة المعاملات. | Payment Request API |
| معالِجات الدفع | شركات خارجية توفّر تطبيقات تخزّن عادةً بيانات اعتماد الدفع الخاصة بالعملاء، وتقدّمها للتجّار بعد الحصول على إذن من العملاء لمعالجة المعاملات. | واجهة برمجة التطبيقات Payment Handler المستندة إلى الويب |
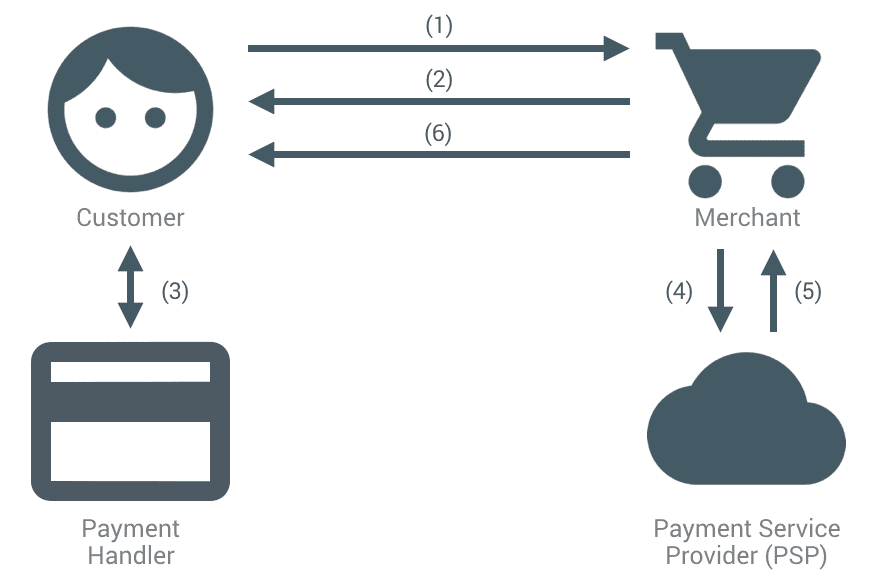
- يزور العميل الموقع الإلكتروني للتاجر، ويضيف سلعًا إلى سلة التسوّق، ويبدأ مسار الدفع.
- يحتاج التاجر إلى بيانات اعتماد الدفع الخاصة بالعميل لمعالجة المعاملة. ويعرضون واجهة مستخدم لطلب الدفع للعميل باستخدام واجهة برمجة التطبيقات Payment Request API. تعرض واجهة المستخدم طرق الدفع المختلفة المحدّدة من خلال معرّفات طرق الدفع. يمكن أن تشمل طرق الدفع أرقام بطاقات الائتمان المحفوظة في المتصفّح أو معالِجات الدفع، مثل Google Pay وSamsung Pay وما شابه. ويمكن للتاجر طلب عنوان الشحن ومعلومات الاتصال الخاصة بالعميل بشكل اختياري.
- إذا اختار العميل طريقة دفع مثل Google Pay، يشغّل Chrome إما تطبيق دفع مخصّص للمنصة أو تطبيق دفع مستند إلى الويب. تعتمد هذه الخطوة تمامًا على تنفيذ معالج الدفع، استنادًا إلى بيان طريقة الدفع. بعد أن يفوّض العميل الدفعة، يعرض معالج الدفع ردًا على واجهة برمجة التطبيقات Payment Request API، والتي تنقله إلى موقع التاجر الإلكتروني. (إذا كانت الدفعة من نوع الدفع الفوري، مثل الحوالات المصرفية أو العملات المشفّرة، تتم معالجة الدفعة عندما يتلقّى التاجر الردّ).
- يرسل موقع التاجر الإلكتروني بيانات اعتماد الدفع إلى مقدّم خدمات الدفع لمعالجة الدفعة وبدء تحويل الأموال. عادةً ما يكون التحقق من الدفع على جانب الخادم مطلوبًا أيضًا.
- يعالج مقدّم خدمات الدفع عملية الدفع، ويطلب بأمان تحويل الأموال من المصرف أو جهة إصدار بطاقة الائتمان الخاصة بالعميل إلى التاجر، ثم يعرض نتيجة نجاح أو فشل العملية على الموقع الإلكتروني للتاجر.
- يُعلم الموقع الإلكتروني للتاجر العميل بنجاح المعاملة أو فشلها ويعرض الخطوة التالية، مثل شحن السلعة التي تم شراؤها.
تنبيه: الاعتماد على مقدِّم خدمة الدفع
إذا كنت تاجرًا وتريد قبول الدفعات ببطاقات الائتمان، فإنّ مقدّمي خدمات الدفع هم حلقة وصل مهمة في سلسلة معالجة الدفعات. لا يؤدي تنفيذ واجهة برمجة التطبيقات Payment Request API إلى الاستغناء عن مقدّم خدمات الدفع.
يعتمد التجّار عادةً على مقدّم خدمات دفع خارجي لمعالجة الدفعات لأسباب تتعلّق بالراحة والنفقات. ويعود ذلك في المقام الأول إلى أنّ معظم مقدّمي خدمات الدفع يلتزمون بمعيار أمان بيانات قطاع بطاقات الدفع (PCI DSS)، وهو معيار لأمان المعلومات ينظّم سلامة بيانات حاملي البطاقات.
بما أنّ تحقيق الامتثال الصارم لمعيار أمان بيانات قطاع بطاقات الدفع (PCI DSS) والحفاظ عليه قد يكون مكلفًا وصعبًا، يرى معظم التجّار أنّ الاعتماد على مقدّم خدمات دفع متوافق مع المعيار يجنّبهم الخضوع لعملية الحصول على الشهادة بأنفسهم. ومع ذلك، فإن بعض الشركات الكبيرة والقوية ماليًا تحصل على شهادة PCI DSS الخاصة بها خصيصًا لتجنب الاعتماد على طرف ثالث.
ويكون ذلك مهمًا بشكل خاص عند التعامل مع رقم الحساب الأساسي (PAN) كبيانات اعتماد للدفع، وهو الرقم المحفور على البطاقة. تتطلب معالجة أحدهما باستخدام JavaScript الامتثال لمعيار PCI SAQ A-EP.
وبالتالي، فإنّ تفويض معالجة الدفعات إلى مقدّم خدمات دفع متوافق مع معيار أمان بيانات قطاع بطاقات الدفع (PCI DSS) يسهّل متطلبات موقع التاجر الإلكتروني ويضمن سلامة معلومات الدفع للعميل.
التالي
يمكنك التعرّف على حقول Payment Request API وطرقها في مقالة آلية عمل Payment Request API.