

Eiji Kitamura
ウェブ決済エコシステムに関与するユーザー、相互にやり取りする方法、参加方法について説明します。
ウェブ決済の構造
ウェブ決済は、複数のウェブ標準で構成されています。
- Payment Request API: Payment Request API を使用すると、ネイティブ ブラウザ UI を通じて、すばやく簡単に購入手続きを行うことができます。これにより、一貫した購入手続きフローが提供され、ユーザーが購入手続きのたびに配送情報やお支払い情報を入力する必要がなくなります。
- ウェブベースの Payment Handler API: ウェブベースの Payment Handler API は、ウェブベースの決済アプリケーションが標準の Payment Request API を介して販売者のウェブサイトで支払い方法として機能できるようにすることで、決済機関にエコシステムを開放します。
- お支払い方法の識別子: お支払い方法の識別子は、文字列(
https://google.com/pay、https://apple.com/apple-payなど)を使用して、お支払い方法を識別する方法を定義します。標準化されたお支払い方法の識別子に加えて、URL ベースのお支払い方法の識別子を使用して、誰でも独自のお支払い方法を定義できます。 - お支払い方法マニフェスト: お支払い方法マニフェストは、お支払い方法マニフェストと呼ばれる、機械で読み取り可能なマニフェスト ファイルを定義します。このファイルには、お支払い方法が決済エコシステムにどのように関与するか、また、そのようなファイルがどのように使用されるかが記述されています。
支払いリクエスト プロセスの仕組み
オンライン取引には通常、4 つの参加者が関与します。
| プレーヤー | 説明 | API の使用 |
|---|---|---|
| 導入事例 | オンラインで商品を購入するために購入手続きのフローを進めるユーザー。 | なし |
| 販売者 | ウェブサイトで商品を販売しているビジネス。 | Payment Request API |
| 決済サービス プロバイダ(PSP) | 実際に支払いを処理するサードパーティ企業。これには、顧客への請求と販売者への入金が含まれます。決済ゲートウェイまたは決済代行業者とも呼ばれます。 | Payment Request API |
| 支払いハンドラ | 通常、顧客の支払い認証情報を保存し、顧客の承認を得て、取引を処理するために販売者に提供するアプリケーションを提供するサードパーティ企業。 | ウェブベースの Payment Handler API |
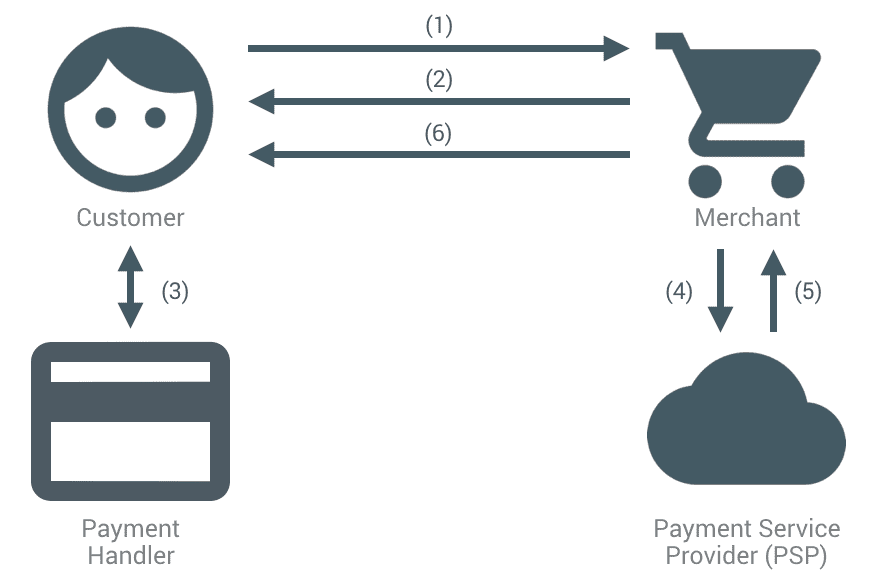
- 顧客が販売者のウェブサイトにアクセスし、商品をショッピング カートに追加して、購入手続きのフローを開始します。
- 販売者は、取引を処理するためにお客様のお支払い認証情報を必要とします。Payment Request API を使用して、支払いリクエスト UI をお客様に表示します。UI には、お支払い方法の識別子で指定されたさまざまなお支払い方法が一覧表示されます。お支払い方法には、ブラウザに保存されているクレジット カード番号や、Google Pay、Samsung Pay などの支払いハンドラを使用できます。販売者は、必要に応じて、お客様の配送先住所と連絡先情報をリクエストできます。
- お客様が Google Pay などのお支払い方法を選択すると、Chrome はプラットフォーム ネイティブのお支払いアプリまたはウェブベースのお支払いアプリを起動します。このステップは、お支払い方法マニフェストに基づいて、お支払いハンドラーの実装に完全に依存します。お客様が支払いを承認すると、支払いハンドラは Payment Request API にレスポンスを返し、Payment Request API はそれを販売者のサイトにリレーします。(銀行振込や暗号通貨などのプッシュ型のお支払いの場合、販売者がレスポンスを受け取った時点で、お支払いはすでに処理されています)。
- 販売者のサイトは、支払い認証情報を PSP に送信して支払いを処理し、振込を開始します。通常は、サーバーサイドでの支払いの確認も必要です。
- PSP は支払いを処理し、顧客の銀行またはカード発行会社から販売者への振込を安全にリクエストして、成功または失敗の結果を販売者のウェブサイトに返します。
- 販売者のウェブサイトは、取引の成功または失敗を顧客に通知し、次のステップ(購入した商品の発送など)を表示します。
注意点: PSP への依存
クレジット カード決済を受け付ける販売者にとって、PSP は決済処理チェーンの重要なリンクです。Payment Request API を実装しても、PSP が不要になるわけではありません。
通常、販売者は利便性と費用の理由から、サードパーティの PSP に依存して決済処理を行います。これは主に、ほとんどの PSP が PCI DSS(カード所有者データの安全性を規制する情報セキュリティ標準)に準拠しているためです。
厳格な PCI DSS コンプライアンスを達成して維持することは費用がかかり、困難な場合があるため、ほとんどの販売者は、コンプライアンスに準拠した PSP を利用することで、自ら認証プロセスを経ることを回避しています。ただし、一部の大規模で財務的に堅牢な企業は、このようなサードパーティへの依存を避けるために、独自の PCI DSS 認証を取得しています。
これは、支払い認証情報としてメインの口座番号(PAN)(カードにエンボス加工されている番号)を扱う場合に特に重要です。JavaScript で処理するには、PCI SAQ A-EP への準拠が必要です。
したがって、決済処理を PCI DSS 準拠の PSP に委任することで、販売者サイトの要件が簡素化され、お客様の支払い情報の整合性が確保されます。
次のセクション
Payment Request API のフィールドとメソッドについては、Payment Request API の仕組みをご覧ください。