

Angesichts der Menge an personenbezogenen Daten, die durch das Internet fließen, ist Verschlüsselung nichts, was wir leichtfertig ignorieren können oder sollten. Moderne Browser bieten mehrere Mechanismen, mit denen Sie dafür sorgen können, dass die Daten Ihrer Nutzer während der Übertragung sicher sind: Sichere Cookies und Strict Transport Security sind zwei der wichtigsten. Sie ermöglichen es Ihnen, Ihre Nutzer nahtlos zu schützen, indem Sie ihre Verbindungen auf HTTPS aktualisieren und garantieren, dass Nutzerdaten nie im Klartext gesendet werden.
Was hat das mit mir zu tun? Bedenken Sie Folgendes:
Die Bereitstellung einer Webseite über eine unverschlüsselte HTTP-Verbindung ist in etwa so, als würde man einen unversiegelten Briefumschlag der ersten Person auf der Straße geben, die in Richtung Postamt geht. Wenn Sie Glück haben, bringt sie es selbst dorthin oder übergibt es der nächsten Person, die sie sieht und die in die richtige Richtung geht. Diese Person tut dann vielleicht dasselbe und so weiter.
Die meisten Fremden in dieser improvisierten Kette sind vertrauenswürdig und würden Ihren offenen Brief niemals lesen oder ändern. Je öfter der Brief jedoch den Besitzer wechselt, desto mehr Personen haben vollständigen Zugriff auf den Brief, den Sie senden. Am Ende ist es sehr wahrscheinlich, dass der Empfänger Ihres Briefes etwas per Post erhält. Ob dieses Etwas jedoch dasselbe ist, das Sie ursprünglich übergeben haben, ist eine offene Frage. Vielleicht hättest du den Umschlag zukleben sollen…
Middlemen
Ob gut oder schlecht, große Teile des Internets hängen von der Vertrauenswürdigkeit von Fremden ab. Server sind nicht direkt miteinander verbunden, sondern leiten Anfragen und Antworten von Router zu Router weiter – wie bei einer riesigen Partie „Stille Post“.
Sie können sich diese Hops mit Traceroute ansehen. Die Route von meinem Computer zu HTML5Rocks sieht in etwa so aus:
$ traceroute html5rocks.com
traceroute to html5rocks.com (173.194.71.102), 30 hops max, 60 byte packets
 1  router1-lon.linode.com (212.111.33.229)  0.453 ms
 2  212.111.33.233 (212.111.33.233)  1.067 ms
 3  217.20.44.194 (217.20.44.194)  0.704 ms
 4  google1.lonap.net (193.203.5.136)  0.804 ms
 5  209.85.255.76 (209.85.255.76)  0.925 ms
 6  209.85.253.94 (209.85.253.94)  1.226 ms
 7  209.85.240.28 (209.85.240.28)  48.714 ms
 8  216.239.47.12 (216.239.47.12)  22.575 ms
 9  209.85.241.193 (209.85.241.193)  36.033 ms
10  72.14.233.180 (72.14.233.180)  43.222 ms
11  72.14.233.170 (72.14.233.170)  43.242 ms
12  *
13  lb-in-f102.1e100.net (173.194.71.102)  44.523 ms
13 Hops sind eigentlich nicht schlecht. Wenn ich jedoch Anfragen über HTTP sende, hat jeder dieser Zwischenrouter vollständigen Zugriff auf meine Anfragen und die Antworten der Server. Alle Daten werden als unverschlüsselter Klartext übertragen und jeder dieser Vermittler könnte als Man-in-the-Middle agieren, meine Daten lesen oder sogar während der Übertragung manipulieren.
Schlimmer noch: Diese Art von Abfangen ist praktisch nicht erkennbar. Eine böswillig geänderte HTTP-Antwort sieht genau wie eine gültige Antwort aus, da es keinen Mechanismus gibt, mit dem Sie sicherstellen können, dass die empfangenen Daten _genau_ den gesendeten Daten entsprechen. Wenn jemand beschließt, mein Internet zum Spaß auf den Kopf zu stellen, habe ich mehr oder weniger Pech.
Ist das eine sichere Leitung?
Der Wechsel von Klartext-HTTP zu einer sicheren HTTPS-Verbindung bietet den besten Schutz vor Man-in-the-Middle-Angriffen. Bei HTTPS-Verbindungen wird der gesamte Kanal vor dem Senden von Daten Ende-zu-Ende verschlüsselt. Dadurch ist es für Geräte zwischen Ihnen und Ihrem Ziel unmöglich, Daten bei der Übertragung zu lesen oder zu ändern.
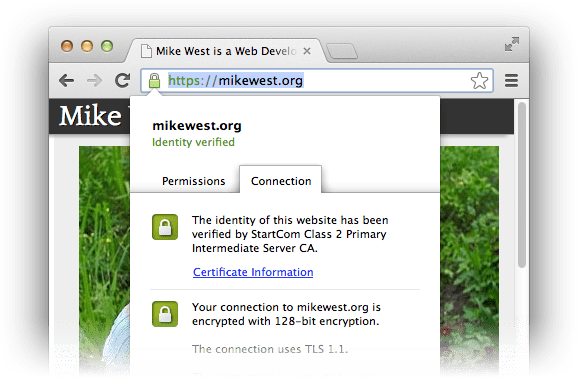
Die Sicherheit von HTTPS basiert auf dem Konzept öffentlicher und privater kryptografischer Schlüssel. Eine ausführliche Erörterung der Details würde den Rahmen dieses Artikels sprengen, aber die Grundvoraussetzung ist recht einfach: Daten, die mit einem bestimmten öffentlichen Schlüssel verschlüsselt wurden, können nur mit dem entsprechenden privaten Schlüssel entschlüsselt werden. Wenn ein Browser einen HTTPS-Handshake startet, um einen sicheren Kanal zu erstellen, stellt der Server ein Zertifikat bereit, das dem Browser alle erforderlichen Informationen liefert, um die Identität des Servers zu bestätigen. Dazu wird geprüft, ob der Server im Besitz des richtigen privaten Schlüssels ist. Die gesamte Kommunikation ab diesem Zeitpunkt wird so verschlüsselt, dass nachgewiesen werden kann, dass Anfragen an den authentifizierten Server gesendet und Antworten von ihm empfangen werden.
HTTPS bietet Ihnen daher eine gewisse Sicherheit, dass Sie mit dem Server kommunizieren, mit dem Sie kommunizieren möchten, und dass niemand sonst mithört oder Daten manipuliert. Diese Art der Verschlüsselung ist eine absolute Voraussetzung für die Sicherheit im Web. Wenn Ihre Anwendung derzeit nicht über HTTPS bereitgestellt wird, ist sie anfällig für Angriffe. Problem beheben. Ars Technica bietet einen hervorragenden Leitfaden zum Erhalt und zur Installation eines Zertifikats (kostenlos), den ich Ihnen für technische Details empfehlen möchte. Die Konfiguration unterscheidet sich je nach Anbieter und Server, aber der Prozess der Zertifikatsanfrage ist überall gleich.
Standardmäßig sicher
Nachdem Sie ein Zertifikat angefordert und installiert haben, sollten Sie dafür sorgen, dass Ihre Nutzer von Ihrer harten Arbeit profitieren: Migrieren Sie Ihre bestehenden Nutzer transparent über die Magie der HTTP-Weiterleitung zu HTTPS-Verbindungen und stellen Sie sicher, dass Cookies nur über sichere Verbindungen bereitgestellt werden.
Hier entlang bitte
Wenn ein Nutzer http://example.com/ besucht, leiten Sie ihn zu https://example.com/ weiter, indem Sie eine 301 Moved
Permanently-Antwort mit einem entsprechenden Location-Header senden:
$ curl -I http://mkw.st/
HTTP/1.1 301 Moved Permanently
Server: nginx/1.3.7
...
Keep-Alive: timeout=20
Location: https://mkw.st/
Diese Art der Weiterleitung lässt sich auf Servern wie Apache oder Nginx ganz einfach einrichten.
Eine Nginx-Konfiguration, die von http://example.com/ zu https://example.com/ weiterleitet, sieht beispielsweise so aus:
server {
    listen [YOUR IP ADDRESS HERE]:80;
    server_name example.com www.example.com;
    location "/" {
        rewrite ^(.*) https://www.example.com$1 permanent;
    }
}
Keksdose verschließen
Cookies ermöglichen es uns, Nutzern über das zustandslose HTTP-Protokoll eine nahtlose Anmeldung zu bieten. In Cookies gespeicherte Daten, einschließlich vertraulicher Informationen wie Sitzungs-IDs, werden mit jeder Anfrage gesendet, damit der Server weiß, auf welchen Nutzer er gerade reagiert. Nachdem wir sichergestellt haben, dass Nutzer über HTTPS auf unsere Website zugreifen, sollten wir auch dafür sorgen, dass die in Cookies gespeicherten sensiblen Daten nur über eine sichere Verbindung übertragen und niemals im Klartext gesendet werden.
Das Setzen eines Cookies umfasst in der Regel einen HTTP-Header, der in etwa so aussieht:
set-Cookie: KEY=VALUE; path=/; expires=Sat, 01-Jan-2022 00:00:00 GMT
Sie können den Browser anweisen, die Verwendung des Cookies auf sichere Sitzungen zu beschränken, indem Sie ein einzelnes Keyword anhängen:
Set-Cookie: KEY=VALUE; path=/; expires=Sat, 01-Jan-2022 00:00:00 GMT; secure
Cookies, die mit dem Schlüsselwort secure festgelegt wurden, werden niemals über HTTP gesendet.
Fenster schließen
Die transparente Weiterleitung zu HTTPS bedeutet, dass die Nutzer die meiste Zeit, die sie auf deiner Website verbringen, eine sichere Verbindung verwenden. Es bleibt jedoch ein kleines Zeitfenster für Angriffe: Die erste HTTP-Verbindung ist offen und anfällig für SSL-Stripping und ähnliche Angriffe. Da ein Man-in-the-Middle vollständigen Zugriff auf die ursprüngliche HTTP-Anfrage hat, kann er als Proxy zwischen Ihnen und dem Server fungieren und Sie unabhängig von den Absichten des Servers auf einer unsicheren HTTP-Verbindung halten.
Sie können das Risiko dieser Art von Angriffen verringern, indem Sie den Browser auffordern, HTTP Strict Transport Security (HSTS) zu erzwingen. Wenn Sie den HTTP-Header Strict-Transport-Security senden, wird der Browser angewiesen, die HTTP-zu-HTTPS-Weiterleitung clientseitig durchzuführen, ohne das Netzwerk zu berühren. Das ist auch gut für die Leistung, denn die beste Anfrage ist die, die Sie nicht stellen müssen:
$ curl -I https://mkw.st/
HTTP/1.1 200 OK
Server: nginx/1.3.7
...
Strict-Transport-Security: max-age=2592000
Browser, die diesen Header unterstützen (derzeit Firefox, Chrome und Opera: caniuse hat Details), vermerken, dass diese Website nur über HTTPS aufgerufen werden soll. Das bedeutet, dass Nutzer die Website unabhängig davon, wie sie dorthin gelangen, über HTTPS besuchen. Selbst wenn sie http://example.com/ in den Browser eingibt, landet sie auf HTTPS, ohne dass eine HTTP-Verbindung hergestellt wird. Noch besser: Wenn der Browser ein ungültiges Zertifikat erkennt (das möglicherweise versucht, die Identität Ihres Servers zu fälschen), können Nutzer nicht über HTTP fortfahren. Es ist alles oder nichts, was hervorragend ist.
Der Browser lässt den HSTS-Status des Servers nach max-age Sekunden ablaufen (in diesem Beispiel etwa ein Monat). Legen Sie hier einen angemessen hohen Wert fest.
Sie können auch dafür sorgen, dass alle Subdomains eines Ursprungs geschützt sind, indem Sie dem Header die Anweisung includeSubDomains hinzufügen:
$ curl -I https://mkw.st/
HTTP/1.1 200 OK
Server: nginx/1.3.7
...
Strict-Transport-Security: max-age=2592000
Sicher unterwegs
HTTPS ist die einzige Möglichkeit, einigermaßen sicher zu sein, dass die von Ihnen gesendeten Daten den beabsichtigten Empfänger intakt erreichen. Sie sollten noch heute sichere Verbindungen für Ihre Websites und Anwendungen einrichten. Das ist ein recht unkomplizierter Vorgang, der dazu beiträgt, die Daten Ihrer Kunden zu schützen. Sobald du einen verschlüsselten Kanal eingerichtet hast, solltest du Nutzer transparent zu dieser sicheren Verbindung weiterleiten, unabhängig davon, wie sie auf deine Website gelangen. Sende dazu eine 301-HTTP-Antwort. Achten Sie dann darauf, dass alle vertraulichen Sitzungsinformationen Ihrer Nutzer nur über diese sichere Verbindung übertragen werden. Fügen Sie dazu beim Setzen von Cookies das Schlüsselwort secure hinzu.
Wenn du das alles getan hast, solltest du dafür sorgen, dass deine Nutzer nicht versehentlich den Anschluss verlieren: Schütze sie, indem du dafür sorgst, dass ihr Browser das Richtige tut, indem er einen Strict-Transport-Security-Header sendet.
Die Einrichtung von HTTPS ist nicht aufwendig und bietet große Vorteile für deine Website und ihre Nutzer. Der Aufwand lohnt sich.
Ressourcen
- StartSSL bietet kostenlose domainbestätigte Zertifikate an. Kostenlos ist unschlagbar. Ein Upgrade auf höhere Verifizierungsstufen ist natürlich möglich und preisgünstig.
- SSL-Servertest: Nachdem Sie HTTPS für Ihre Server eingerichtet haben, können Sie mit dem Servertest von SSL Labs prüfen, ob alles richtig funktioniert. Sie erhalten einen detaillierten Bericht, der Ihnen zeigt, ob alles wirklich funktioniert.
- Der aktuelle Artikel von Ars Technica Securing your Web Server with SSL/TLS ist lesenswert, wenn Sie mehr über die Grundlagen der Einrichtung eines Servers erfahren möchten.
- Die Spezifikation für HTTP Strict Transport Security (RFC6797) ist lesenswert, wenn Sie alle technischen Informationen zum Header
Strict-Transport-Securitybenötigen. - Wenn ihr euch mit der Materie auskennt, könnt ihr als Nächstes angeben, dass eure Website nur über einen bestimmten Satz von Zertifikaten erreichbar sein soll. Bei der IETF wird derzeit an einer Möglichkeit gearbeitet, genau das über den
Public-Key-Pins-Header zu tun. Das ist noch in einem frühen Stadium, aber interessant und es lohnt sich, das im Auge zu behalten.