

İnternet denen devasa boru hattından geçen kişisel verilerin miktarı göz önüne alındığında, şifreleme kolayca göz ardı edebileceğimiz veya etmemiz gereken bir şey değildir. Modern tarayıcılar, kullanıcılarınızın verilerinin aktarım sırasında güvende olmasını sağlamak için kullanabileceğiniz çeşitli mekanizmalar sunar: Güvenli çerezler ve Strict Transport Security, en önemli iki mekanizmadır. Bu özellikler, kullanıcılarınızı sorunsuz bir şekilde korumanıza, bağlantılarını HTTPS'ye yükseltmenize ve kullanıcı verilerinin hiçbir zaman açık bir şekilde gönderilmeyeceğini garanti etmenize olanak tanır.
Bu konu neden önemli? Şunu düşünün:
Bir web sayfasını şifrelenmemiş bir HTTP bağlantısı üzerinden yayınlamak, ağzı açık bir zarfı sokakta gördüğünüz ve postaneye doğru yürüyor gibi görünen ilk kişiye vermekten farksızdır. Şanslıysanız, kendisi de o yöne gidiyorsa paketi bizzat götürebilir veya doğru yöne giden birine verebilir. O kişi de aynı şeyi yapabilir ve bu böyle devam eder.
Bu doğaçlama zincirdeki yabancıların çoğu güvenilirdir ve açık mektubunuza asla bakmaz veya mektubu değiştirmez. Ancak mektup ne kadar çok el değiştirirse gönderdiğiniz mektuba tam erişimi olan kişilerin sayısı da o kadar artar. Sonuç olarak, mektubunuzun alıcısının postada bir şey alması muhtemeldir ancak bu şeyin ilk başta teslim ettiğiniz şeyle aynı olup olmadığı belirsizdir. Belki de o zarfı mühürlemeniz gerekiyordu…
Aracılar
İyi ya da kötü, internetin büyük bir kısmı yabancıların güvenilirliğine dayanır. Sunucular birbirine doğrudan bağlı değildir ancak istekleri ve yanıtları yönlendiriciden yönlendiriciye aktarır. Bu, devasa bir kulaktan kulağa oyununa benzer.
Bu atlamaları traceroute ile görebilirsiniz. Bilgisayarımdan HTML5Rocks'a giden rota şuna benzer:
$ traceroute html5rocks.com
traceroute to html5rocks.com (173.194.71.102), 30 hops max, 60 byte packets
 1  router1-lon.linode.com (212.111.33.229)  0.453 ms
 2  212.111.33.233 (212.111.33.233)  1.067 ms
 3  217.20.44.194 (217.20.44.194)  0.704 ms
 4  google1.lonap.net (193.203.5.136)  0.804 ms
 5  209.85.255.76 (209.85.255.76)  0.925 ms
 6  209.85.253.94 (209.85.253.94)  1.226 ms
 7  209.85.240.28 (209.85.240.28)  48.714 ms
 8  216.239.47.12 (216.239.47.12)  22.575 ms
 9  209.85.241.193 (209.85.241.193)  36.033 ms
10  72.14.233.180 (72.14.233.180)  43.222 ms
11  72.14.233.170 (72.14.233.170)  43.242 ms
12  *
13  lb-in-f102.1e100.net (173.194.71.102)  44.523 ms
13 atlama aslında fena değil. Ancak istekleri HTTP üzerinden gönderiyorsam bu ara yönlendiricilerin her biri isteklerime ve sunucuların yanıtlarına tam erişime sahip olur. Tüm veriler şifrelenmemiş düz metin olarak aktarılıyor. Bu aracılardan herhangi biri, verilerimi okuyarak veya aktarım sırasında değiştirerek ortadaki adam saldırısı gerçekleştirebilir.
Daha da kötüsü, bu tür bir müdahalenin tespit edilmesi neredeyse imkansızdır. Kötü amaçlı olarak değiştirilmiş bir HTTP yanıtı, geçerli bir yanıtla tamamen aynı görünür. Çünkü alınan verilerin gönderilen verilerle _tam olarak_ aynı olduğundan emin olmanızı sağlayacak bir mekanizma yoktur. Birisi eğlence olsun diye internetimi altüst etmeye karar verirse şansım pek yaver gitmez.
Bu hat güvenli mi?
Düz metin HTTP'den güvenli bir HTTPS bağlantısına geçmek, aradaki kişilere karşı en iyi savunmayı sağlar. HTTPS bağlantıları, herhangi bir veri gönderilmeden önce tüm kanalı uçtan uca şifreler. Böylece, sizinle hedefiniz arasındaki makinelerin geçiş halindeki verileri okuması veya değiştirmesi imkansız hale gelir.
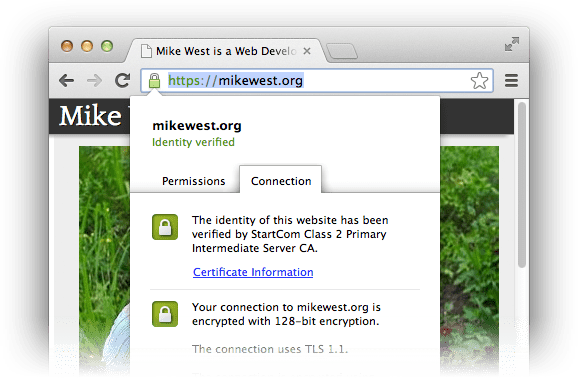
HTTPS'nin sağladığı güvenlik, ortak ve özel şifreleme anahtarları kavramına dayanır. Ayrıntıların derinlemesine tartışılması bu makalenin kapsamı dışındadır ancak temel önerme oldukça basittir: Belirli bir ortak anahtarla şifrelenen verilerin şifresi yalnızca ilgili özel anahtarla çözülebilir. Tarayıcı, güvenli bir kanal oluşturmak için HTTPS el sıkışması başlattığında sunucu, tarayıcıya sunucunun uygun özel anahtara sahip olduğunu kontrol ederek kimliğini doğrulamak için gereken tüm bilgileri sağlayan bir sertifika sunar. Bu noktadan sonraki tüm iletişim, isteklerin kimliği doğrulanmış sunucuya gönderildiğini ve yanıtların bu sunucudan alındığını kanıtlayacak şekilde şifrelenir.
Bu nedenle HTTPS, iletişim kurduğunuzu düşündüğünüz sunucuyla iletişim kurduğunuz ve başka kimsenin sizi dinlemediği veya verilerinizi değiştirmediği konusunda size bir miktar güvence verir. Bu tür bir şifreleme, web'de güvenlik için mutlak bir ön koşuldur. Uygulamanız şu anda HTTPS üzerinden sunulmuyorsa saldırılara karşı savunmasızdır. Sorunu çözün. Ars Technica'nın sertifika alma ve yükleme (ücretsiz) ile ilgili mükemmel bir kılavuzu vardır. Teknik ayrıntılar için bu kılavuza göz atmanızı öneririz. Yapılandırma, sağlayıcıdan sağlayıcıya ve sunucudan sunucuya farklılık gösterir ancak sertifika isteği süreci her yerde aynıdır.
Varsayılan olarak güvenli
Sertifika isteyip yükledikten sonra, kullanıcılarınızın bu sıkı çalışmanızdan yararlanmasını sağlayın: Mevcut kullanıcılarınızı HTTP yönlendirmesinin sihirli gücüyle şeffaf bir şekilde HTTPS bağlantılarına taşıyın ve çerezlerin yalnızca güvenli bağlantılar üzerinden iletildiğinden emin olun.
Bu taraftan lütfen
Kullanıcı http://example.com/ adresini ziyaret ettiğinde uygun bir Location üstbilgisiyle 301 Moved
Permanently yanıtı göndererek kullanıcıyı https://example.com/ adresine yönlendirin:
$ curl -I http://mkw.st/
HTTP/1.1 301 Moved Permanently
Server: nginx/1.3.7
...
Keep-Alive: timeout=20
Location: https://mkw.st/
Bu tür yönlendirmeleri Apache veya Nginx gibi sunucularda kolayca ayarlayabilirsiniz.
Örneğin, http://example.com/ adresinden https://example.com/ adresine yönlendiren bir Nginx yapılandırması şu şekilde görünür:
server {
    listen [YOUR IP ADDRESS HERE]:80;
    server_name example.com www.example.com;
    location "/" {
        rewrite ^(.*) https://www.example.com$1 permanent;
    }
}
Kurabiye kavanozunu kilitleyin
Çerezler, durum bilgisi olmayan HTTP protokolü üzerinden kullanıcılara sorunsuz bir şekilde giriş yapma deneyimi sunmamızı sağlar. Oturum kimlikleri gibi hassas bilgiler de dahil olmak üzere çerezlerde depolanan veriler her istekle birlikte gönderilir. Böylece sunucu, o anda hangi kullanıcıya yanıt verdiğini anlayabilir. Kullanıcıların sitemize HTTPS üzerinden ulaştığından emin olduktan sonra, çerezlerde depolanan hassas verilerin yalnızca güvenli bir bağlantı üzerinden aktarıldığından ve hiçbir zaman açık bir şekilde gönderilmediğinden de emin olmalıyız.
Çerez ayarlama işlemi genellikle şuna benzer bir HTTP üstbilgisi içerir:
set-Cookie: KEY=VALUE; path=/; expires=Sat, 01-Jan-2022 00:00:00 GMT
Tek bir anahtar kelime ekleyerek tarayıcıya, çerezin kullanımını güvenli oturumlarla kısıtlama talimatı verebilirsiniz:
Set-Cookie: KEY=VALUE; path=/; expires=Sat, 01-Jan-2022 00:00:00 GMT; secure
secure anahtar kelimesiyle ayarlanan çerezler hiçbir zaman HTTP üzerinden gönderilmez.
Açık pencereyi kapatma
HTTPS'ye şeffaf yönlendirme, kullanıcılarınızın sitenizde geçirdiği sürenin büyük bir kısmında güvenli bir bağlantı kullanacağı anlamına gelir. Ancak saldırı için küçük bir fırsat penceresi bırakır: İlk HTTP bağlantısı tamamen açıktır, SSL stripping ve ilgili saldırılara karşı savunmasızdır. Ortadaki adam, ilk HTTP isteğine tam erişime sahip olduğundan sizinle sunucu arasında proxy görevi görebilir ve sunucunun niyetinden bağımsız olarak sizi güvenli olmayan bir HTTP bağlantısında tutabilir.
Tarayıcıdan HTTP Strict Transport Security (HSTS) uygulamasını isteyerek bu tür saldırıların riskini azaltabilirsiniz. Strict-Transport-Security HTTP üstbilgisini göndermek, tarayıcıya HTTP'den HTTPS'ye yönlendirmeyi ağa hiç dokunmadan istemci tarafında yapmasını söyler (bu, performans açısından da mükemmeldir; en iyi istek, yapmanız gerekmeyen istektir):
$ curl -I https://mkw.st/
HTTP/1.1 200 OK
Server: nginx/1.3.7
...
Strict-Transport-Security: max-age=2592000
Bu üstbilgiyi destekleyen tarayıcılar (şu anda Firefox, Chrome ve Opera: caniuse'da ayrıntılar verilmiştir), bu sitenin yalnızca HTTPS erişimi istediğini not eder. Bu, kullanıcının siteye nasıl geldiğine bakılmaksızın siteyi HTTPS üzerinden ziyaret edeceği anlamına gelir. Tarayıcıya http://example.com/ yazsa bile HTTP bağlantısı kurmadan HTTPS'ye yönlendirilir. Daha da iyisi, tarayıcı geçersiz bir sertifika algılarsa (sunucunuzun kimliğini taklit etmeye çalışıyor olabilir) kullanıcıların HTTP üzerinden devam etmesine izin verilmez. Bu, ya hep ya hiç yaklaşımıdır ve mükemmeldir.
Tarayıcı, max-age saniye sonra (bu örnekte yaklaşık bir ay) sunucunun HSTS durumunu geçersiz kılar. Bu değeri makul düzeyde yüksek bir değere ayarlayın.
Başlığa includeSubDomains yönergesini ekleyerek bir kaynağın tüm alt alan adlarının korunmasını da sağlayabilirsiniz:
$ curl -I https://mkw.st/
HTTP/1.1 200 OK
Server: nginx/1.3.7
...
Strict-Transport-Security: max-age=2592000
Güvenle ilerleyin
HTTPS, gönderdiğiniz verilerin amaçlanan alıcıya eksiksiz ulaştığından emin olmanın tek yoludur. Siteleriniz ve uygulamalarınız için güvenli bağlantılar oluşturmalısınız. Bu oldukça basit bir işlemdir ve müşterilerinizin verilerini güvende tutmanıza yardımcı olur. Şifrelenmiş bir kanal oluşturduktan sonra, sitenize nasıl geldiklerine bakılmaksızın kullanıcıları şeffaf bir şekilde bu güvenli bağlantıya yönlendirmek için 301 HTTP yanıtı göndermeniz gerekir. Ardından, çerezleri ayarlarken secure anahtar kelimesini ekleyerek kullanıcılarınızın tüm hassas oturum bilgilerinin yalnızca bu güvenli bağlantıyı kullandığından emin olun.
Tüm bunları yaptıktan sonra, kullanıcılarınızın yanlışlıkla otobüsten düşmemesini sağlayın: Tarayıcılarının Strict-Transport-Security başlığı göndererek doğru şeyi yapmasını sağlayarak onları koruyun.
HTTPS'yi ayarlamak çok fazla iş gerektirmez ve siteniz ile kullanıcıları için büyük avantajlar sağlar. Bu çabaya kesinlikle değer.
Kaynaklar
- StartSSL, ücretsiz alan doğrulamalı sertifikalar sunar. Ücretsizden daha iyisi olamaz. Daha yüksek doğrulama seviyelerine geçmek elbette mümkündür ve makul fiyatlıdır.
- SSL Sunucu Testi: Sunucularınız için HTTPS'yi ayarladıktan sonra, SSL Labs'in sunucu testini çalıştırarak işlemi doğru yaptığınızı doğrulayın. Sisteminizin gerçekten çalışır durumda olup olmadığını gösteren ayrıntılı bir rapor alırsınız.
- Ars Technica'nın yakın zamanda yayınlanan "Securing your Web Server with SSL/TLS" (Web Sunucunuzun SSL/TLS ile Güvenliğini Sağlama) başlıklı makalesi, sunucu kurulumunun temel ayrıntıları hakkında biraz daha fazla bilgi edinmek için okunmaya değerdir.
- HTTP Strict Transport Security spesifikasyonu (RFC6797),
Strict-Transport-Securitybaşlığı hakkında isteyebileceğiniz tüm teknik bilgileri içerir. - Ne yaptığınızı tam olarak öğrendikten sonra, sitenize yalnızca belirli bir sertifika grubu üzerinden erişilebileceğini bildirmek bir sonraki adım olabilir. IETF'de,
Public-Key-Pinsbaşlığı aracılığıyla tam olarak bunu yapmanıza olanak tanıyacak bazı çalışmalar devam ediyor. Henüz erken aşamada olsa da ilginç ve takip etmeye değer.