

サイトの安全性を維持し、最も重要な詳細情報をすばやく確認できるヘッダーについてご確認ください。
この記事では、ウェブサイトの保護に使用できる最も重要なセキュリティ ヘッダーについて説明します。ウェブベースのセキュリティ機能の理解、ウェブサイトへの実装方法の学習、リマインダーが必要な場合の参照としてご活用ください。
- ユーザーデータを扱うウェブサイトに推奨されるセキュリティ ヘッダー:
- コンテンツ セキュリティ ポリシー(CSP)
- Trusted Types
- すべてのウェブサイトに推奨されるセキュリティ ヘッダー:
- X-Content-Type-Options
- X-Frame-Options
- Cross-Origin Resource Policy(CORP)
- Cross-Origin Opener Policy(COOP)
- HTTP Strict Transport Security(HSTS)
- 高度な機能を備えたウェブサイトのセキュリティ ヘッダー:
- クロスオリジン リソース シェアリング(CORS)
- クロスオリジン エンベダー ポリシー(COEP)
セキュリティ ヘッダーについて説明する前に、ウェブ上の既知の脅威と、これらのセキュリティ ヘッダーを使用する理由について説明します。
インジェクションの脆弱性からサイトを保護する
インジェクションの脆弱性は、アプリで処理される信頼できないデータがアプリの動作に影響を与え、通常は攻撃者が制御するスクリプトの実行につながる場合に発生します。インジェクション バグによって引き起こされる最も一般的な脆弱性は、リフレクテッド XSS、ストアド XSS、DOM ベースの XSS などのさまざまな形式のクロスサイト スクリプティング(XSS)です。
通常、XSS 脆弱性により、攻撃者はアプリケーションで処理されるユーザーデータや、同じウェブ オリジンでホストされている他の情報に完全にアクセスできるようになります。
インジェクションに対する従来の防御策としては、HTML テンプレート システムの自動エスケープを常に使用する、危険な JavaScript API の使用を避ける、ユーザーが制御する HTML をサニタイズしてファイル アップロードを別のドメインでホストすることでユーザーデータを適切に処理する、などがあります。
- コンテンツ セキュリティ ポリシー(CSP)を使用して、アプリケーションで実行できるスクリプトを制御し、インジェクションのリスクを軽減します。
- Trusted Types を使用して、危険な JavaScript API に渡されるデータのサニタイズを強制します。
- X-Content-Type-Options を使用して、ブラウザがウェブサイトのリソースの MIME タイプを誤って解釈し、スクリプトが実行されるのを防ぎます。
サイトを他のウェブサイトから分離する
ウェブのオープン性により、ウェブサイトはアプリケーションのセキュリティ要件に違反する可能性のある方法で相互にやり取りできます。たとえば、予期せず認証済みリクエストを作成したり、別のアプリケーションのデータを攻撃者のドキュメントに埋め込んだりして、攻撃者がアプリケーション データを変更または読み取れるようにするなどが挙げられます。
ウェブ分離を損なう一般的な脆弱性には、クリックジャッキング、クロスサイト リクエスト フォージェリ(CSRF)、クロスサイト スクリプト インクルージョン(XSSI)、さまざまなクロスサイト リークなどがあります。
- X-Frame-Options を使用して、悪意のあるウェブサイトによってドキュメントが埋め込まれるのを防ぎます。
- クロスオリジン リソース ポリシー(CORP)を使用して、ウェブサイトのリソースがクロスオリジン ウェブサイトに含まれないようにします。
- クロスオリジン オープナー ポリシー(COOP)を使用して、悪意のあるウェブサイトによる操作からウェブサイトのウィンドウを保護します。
- クロスオリジン リソース シェアリング(CORS)を使用して、クロスオリジン ドキュメントからのウェブサイトのリソースへのアクセスを制御します。
これらのヘッダーに関心がある場合は、Post-Spectre Web Development を読むことをおすすめします。
強力なウェブサイトを安全に構築する
Spectre は、同一オリジン ポリシーにもかかわらず、同じブラウジング コンテキスト グループに読み込まれたデータを読み取り可能にします。ブラウザは、「クロスオリジン分離」と呼ばれる特別な環境の背後にある脆弱性を悪用する可能性のある機能を制限します。クロスオリジン分離を使用すると、SharedArrayBuffer などの強力な機能を使用できます。
- Cross-Origin Embedder Policy(COEP)と COOP を組み合わせて使用すると、クロスオリジン分離を有効にできます。
サイトへのトラフィックを暗号化する
暗号化の問題は、アプリケーションが転送中のデータを完全に暗号化していない場合に発生します。これにより、盗聴攻撃者がユーザーとアプリケーションのやり取りを把握できるようになります。
暗号化が不十分になるのは、HTTPS を使用していない場合、混合コンテンツの場合、Secure 属性(または __Secure 接頭辞)なしで Cookie を設定している場合、CORS 検証ロジックが緩い場合などです。
- HTTP Strict Transport Security(HSTS)を使用して、コンテンツを HTTPS 経由で一貫して配信します。
コンテンツ セキュリティ ポリシー(CSP)
クロスサイト スクリプティング(XSS)は、ウェブサイトの脆弱性を利用して悪意のあるスクリプトを挿入し、実行する攻撃です。
Content-Security-Policy は、ページで実行できるスクリプトを制限することで、XSS 攻撃を軽減する追加のレイヤを提供します。
次のいずれかの方法で厳格な CSP を有効にすることをおすすめします。
- サーバーで HTML ページをレンダリングする場合は、ノンスベースの厳格な CSP を使用します。
- HTML を静的に配信またはキャッシュに保存する必要がある場合(シングルページ アプリケーションの場合など)は、ハッシュベースの厳格な CSP を使用します。
使用例: nonce ベースの CSP
Content-Security-Policy:
  script-src 'nonce-{RANDOM1}' 'strict-dynamic' https: 'unsafe-inline';
  object-src 'none';
  base-uri 'none';
推奨される使用方法
1. ノンスベースの厳格な CSP を使用する {: #nonce-based-csp}
サーバーで HTML ページをレンダリングする場合は、ノンスベースの厳格な CSP を使用します。
サーバーサイドのすべてのリクエストに対して新しいスクリプト nonce 値を生成し、次のヘッダーを設定します。
サーバー構成ファイル
Content-Security-Policy:
  script-src 'nonce-{RANDOM1}' 'strict-dynamic' https: 'unsafe-inline';
  object-src 'none';
  base-uri 'none';
HTML でスクリプトを読み込むには、すべての <script> タグの nonce 属性を同じ {RANDOM1} 文字列に設定します。
index.html
<script nonce="{RANDOM1}" src="https://example.com/script1.js"></script>
<script nonce="{RANDOM1}">
  // Inline scripts can be used with the <code>nonce</code> attribute.
</script>
Google フォトは、ノンスベースの厳格な CSP の良い例です。DevTools を使用して、その使用方法を確認します。
2. ハッシュベースの厳格な CSP を使用する {: #hash-based-csp}
HTML を静的に配信またはキャッシュに保存する必要がある場合(シングルページ アプリケーションを構築している場合など)は、ハッシュベースの厳格な CSP を使用します。
サーバー構成ファイル
Content-Security-Policy:
  script-src 'sha256-{HASH1}' 'sha256-{HASH2}' 'strict-dynamic' https: 'unsafe-inline';
  object-src 'none';
  base-uri 'none';
HTML では、ハッシュベースのポリシーを適用するためにスクリプトをインライン化する必要があります。これは、ほとんどのブラウザが外部スクリプトのハッシュ化をサポートしていないためです。
index.html
<script>
...// your script1, inlined
</script>
<script>
...// your script2, inlined
</script>
外部スクリプトを読み込むには、オプション B: ハッシュベースのコンテンツ セキュリティ ポリシー レスポンス ヘッダー セクションの「ソーススクリプトを動的に読み込む」をご覧ください。
CSP 評価ツールは、CSP を評価するのに適したツールであると同時に、nonce ベースの厳格な CSP の優れた例でもあります。DevTools を使用して、その使用方法を確認します。
サポートされているブラウザ
CSP に関するその他の注意事項
frame-ancestorsディレクティブは、信頼できないサイトがサイトを埋め込むことを許可した場合に発生するリスクであるクリックジャッキングからサイトを保護します。よりシンプルなソリューションが必要な場合は、X-Frame-Optionsを使用して読み込みをブロックできますが、frame-ancestorsを使用すると、特定のオリジンのみを埋め込み元として許可する高度な構成が可能になります。- CSP を使用して、サイトのすべてのリソースが HTTPS で読み込まれるようにしている可能性があります。現在では、ほとんどのブラウザが混合コンテンツをブロックするため、この問題はあまり重要ではなくなっています。
- CSP はレポート専用モードで設定することもできます。
- CSP をヘッダーとしてサーバーサイドで設定できない場合は、メタタグとして設定することもできます。メタタグに レポート専用モードを使用することはできません(ただし、これは変更される可能性があります)。
その他の情報
Trusted Types
DOM ベースの XSS は、eval() や .innerHTML などの動的コード実行をサポートするシンクに悪意のあるデータが渡される攻撃です。
Trusted Types は、DOM XSS のないアプリケーションの作成、セキュリティ レビュー、メンテナンスを行うためのツールを提供します。CSP を介して有効にでき、危険なウェブ API を特別なオブジェクト(Trusted Type)のみを受け入れるように制限することで、JavaScript コードをデフォルトで安全にします。
これらのオブジェクトを作成するには、セキュリティ ポリシーを定義します。このポリシーでは、データが DOM に書き込まれる前に、セキュリティ ルール(エスケープやサニタイズなど)が常に適用されるようにします。これらのポリシーは、コード内で DOM XSS が発生する可能性のある唯一の場所になります。
使用例
Content-Security-Policy: require-trusted-types-for 'script'
// Feature detection
if (window.trustedTypes && trustedTypes.createPolicy) {
// Name and create a policy
const policy = trustedTypes.createPolicy('escapePolicy', {
createHTML: str => {
return str.replace(/\</g, '<').replace(/>/g, '>');
}
});
}
// Assignment of raw strings is blocked by Trusted Types.
el.innerHTML = 'some string'; // This throws an exception.
// Assignment of Trusted Types is accepted safely.
const escaped = policy.createHTML('<img src=x onerror=alert(1)>');
el.innerHTML = escaped; // '&lt;img src=x onerror=alert(1)&gt;'
推奨される使用方法
-
危険な DOM シンクに Trusted Types を適用する CSP と Trusted Types ヘッダー:
Content-Security-Policy: require-trusted-types-for 'script'現時点では、
require-trusted-types-forディレクティブで指定できる値は'script'のみです。もちろん、Trusted Types を他の CSP ディレクティブと組み合わせることもできます。
上記の nonce ベースの CSP を Trusted Types と統合します。
Content-Security-Policy:
  script-src 'nonce-{RANDOM1}' 'strict-dynamic' https: 'unsafe-inline';
  object-src 'none';
  base-uri 'none';
  require-trusted-types-for 'script';
<aside class="note"><b>注: </b> 追加の <code>trusted-types</code> ディレクティブ(例: <code>trusted-types myPolicy</code>)を設定することで、許可される Trusted Types ポリシー名を制限できますが、これは必須ではありません。</aside>
-
ポリシーを定義する
ポリシー:
// Feature detection
if (window.trustedTypes && trustedTypes.createPolicy) {
  // Name and create a policy
  const policy = trustedTypes.createPolicy('escapePolicy', {
    createHTML: str => {
      return str.replace(/\/g, '>');
    }
  });
}
-
ポリシーを適用する
DOM にデータを書き込むときにポリシーを使用します。
// Assignment of raw strings are blocked by Trusted Types. el.innerHTML = 'some string'; // This throws an exception.</p> <p>// Assignment of Trusted Types is accepted safely. const escaped = policy.createHTML('<img src="x" onerror="alert(1)">'); el.innerHTML = escaped; // '<img src=x onerror=alert(1)>'
require-trusted-types-for 'script'では、信頼できる型を使用することが要件です。文字列で危険な DOM API を使用すると、エラーが発生します。
サポートされているブラウザ
その他の情報
- Trusted Types を使用して DOM ベースのクロスサイト スクリプティングの脆弱性を防止する
- CSP: require-trusted-types-for - HTTP | MDN
- CSP: trusted-types - HTTP | MDN
- Trusted Types のデモ - DevTools インスペクタを開いて、何が起こっているかを確認する
X-Content-Type-Options
悪意のある HTML ドキュメントがドメインから配信されると(たとえば、写真サービスにアップロードされた画像に有効な HTML マークアップが含まれている場合)、一部のブラウザはそれをアクティブなドキュメントとして扱い、アプリケーションのコンテキストでスクリプトを実行できるようにします。これにより、クロスサイト スクリプティング バグが発生します。
X-Content-Type-Options: nosniff は、特定のレスポンスの Content-Type ヘッダーで設定された MIME タイプが正しいことをブラウザに指示することで、これを防ぎます。このヘッダーは、すべてのリソースに推奨されます。
使用例
X-Content-Type-Options: nosniff
推奨される使用方法
サーバーから配信されるすべてのリソースには、正しい Content-Type ヘッダーとともに X-Content-Type-Options: nosniff を使用することをおすすめします。
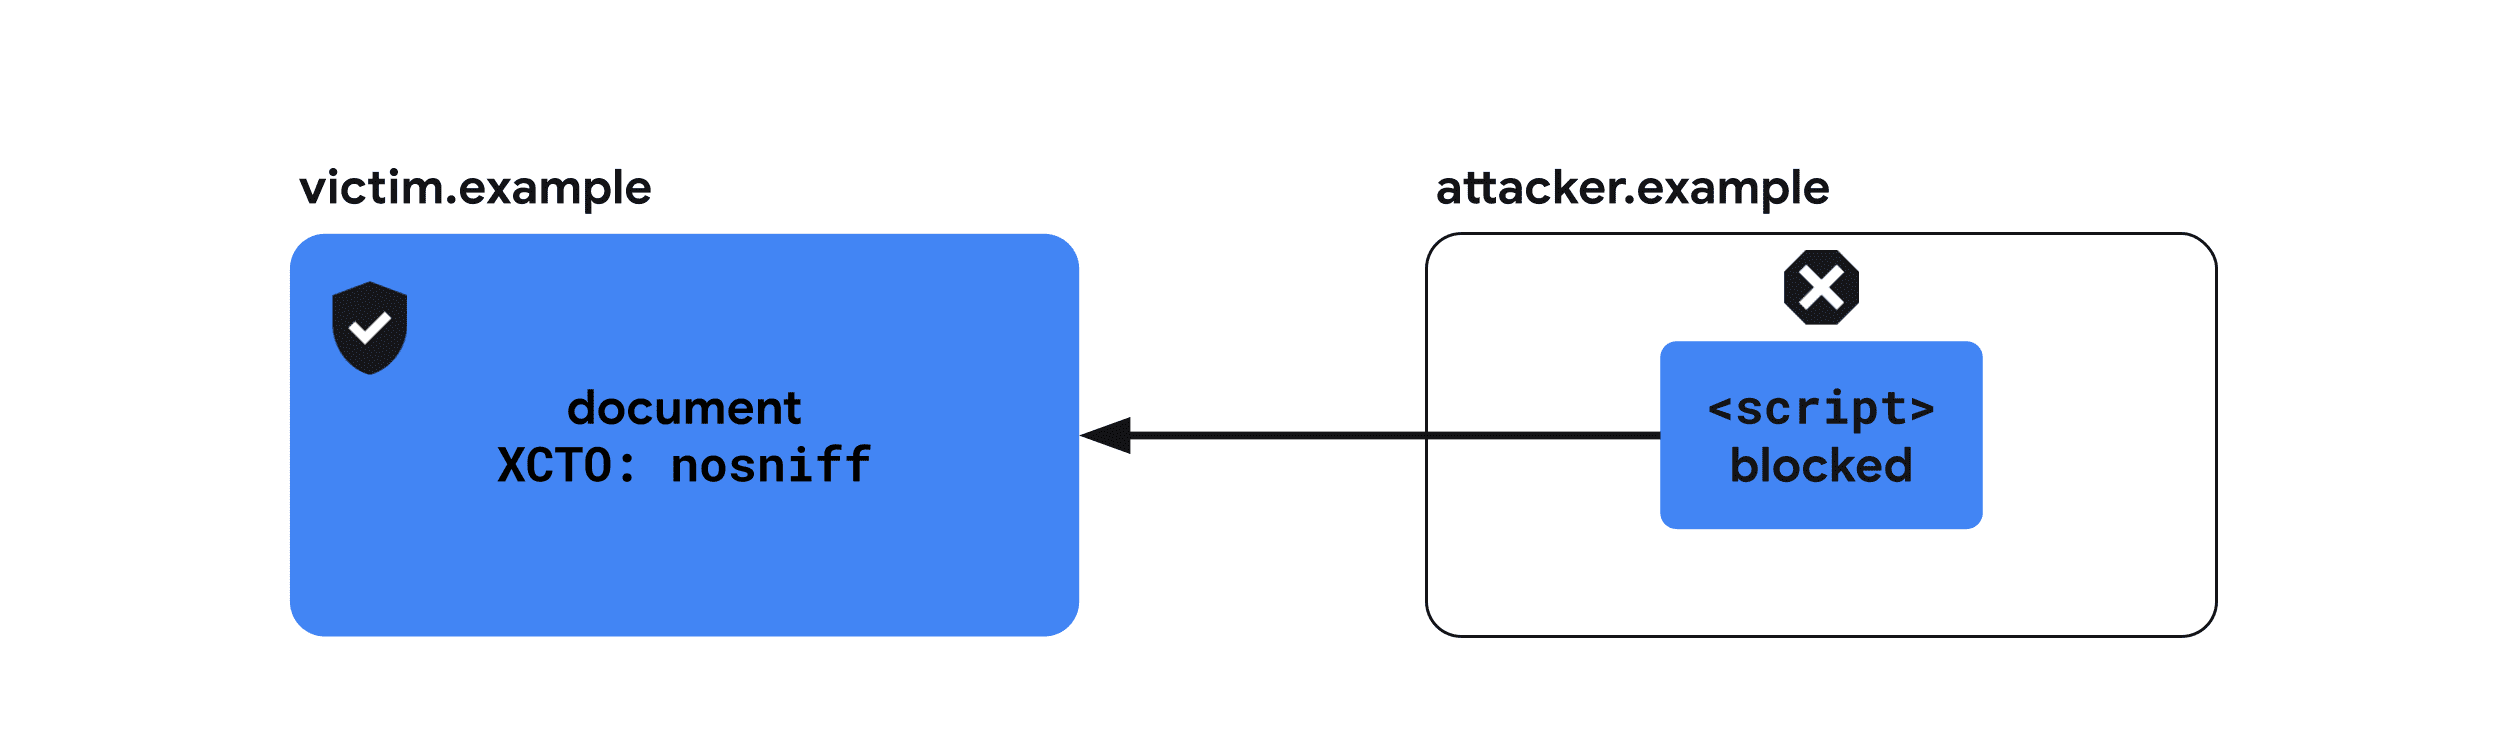
ドキュメント HTML とともに送信されるヘッダーの例
X-Content-Type-Options: nosniff
Content-Type: text/html; charset=utf-8
サポートされているブラウザ
' d='M96 183a64 64 0 0 1-23-23L17 64a128 128 0 0 0 111 192l55-96a64 64 0 0 1-87 23Z'/%3E%3Cpath fill='url(%23b)' d='M192 128a64 64 0 0 1-9 32l-55 96A128 128 0 0 0 239 64H128a64 64 0 0 1 64 64Z'/%3E%3Ccircle cx='128' cy='128' r='52' fill='%231a73e8'/%3E%3Cpath fill='url(%23c)' d='M96 73a64 64 0 0 1 32-9h111a128 128 0 0 0-222 0l56 96a64 64 0 0 1 23-87Z'/%3E%3C/svg%3E)
' xlink:href='%23A'%3E%3Cstop offset='.76' stop-opacity='0'/%3E%3Cstop offset='.95' stop-opacity='.5'/%3E%3Cstop offset='1'/%3E%3C/radialGradient%3E%3CradialGradient id='F' cx='2523' cy='4680' r='20243' gradientTransform='matrix(-.03715 .99931 -2.12836 -.07913 13579 3530)' xlink:href='%23A'%3E%3Cstop offset='0' stop-color='%2335c1f1'/%3E%3Cstop offset='.11' stop-color='%2334c1ed'/%3E%3Cstop offset='.23' stop-color='%232fc2df'/%3E%3Cstop offset='.31' stop-color='%232bc3d2'/%3E%3Cstop offset='.67' stop-color='%2336c752'/%3E%3C/radialGradient%3E%3CradialGradient id='G' cx='24247' cy='7758' r='9734' gradientTransform='matrix(.28109 .95968 -.78353 .22949 24510 -16292)' xlink:href='%23A'%3E%3Cstop offset='0' stop-color='%2366eb6e'/%3E%3Cstop offset='1' stop-color='%2366eb6e' stop-opacity='0'/%3E%3C/radialGradient%3E%3Cpath id='H' d='M24105 20053a9345 9345 0 01-1053 472 10202 10202 0 01-3590 646c-4732 0-8855-3255-8855-7432 0-1175 680-2193 1643-2729-4280 180-5380 4640-5380 7253 0 7387 6810 8137 8276 8137 791 0 1984-230 2704-456l130-44a12834 12834 0 006660-5282c220-350-168-757-535-565z'/%3E%3Cpath id='I' d='M11571 25141a7913 7913 0 01-2273-2137 8145 8145 0 01-1514-4740 8093 8093 0 013093-6395 8082 8082 0 011373-859c312-148 846-414 1554-404a3236 3236 0 012569 1297 3184 3184 0 01636 1866c0-21 2446-7960-8005-7960-4390 0-8004 4166-8004 7820 0 2319 538 4170 1212 5604a12833 12833 0 007684 6757 12795 12795 0 003908 610c1414 0 2774-233 4045-656a7575 7575 0 01-6278-803z'/%3E%3Cpath id='J' d='M16231 15886c-80 105-330 250-330 566 0 260 170 512 472 723 1438 1003 4149 868 4156 868a5954 5954 0 003027-839 6147 6147 0 001133-850 6180 6180 0 001910-4437c26-2242-796-3732-1133-4392-2120-4141-6694-6525-11668-6525-7011 0-12703 5635-12798 12620 47-3654 3679-6605 7996-6605 350 0 2346 34 4200 1007 1634 858 2490 1894 3086 2921 618 1067 728 2415 728 2952s-271 1333-780 1990z'/%3E%3Cuse fill='url(%23B)' xlink:href='%23H'/%3E%3Cuse fill='url(%23D)' opacity='.35' xlink:href='%23H'/%3E%3Cuse fill='url(%23C)' xlink:href='%23I'/%3E%3Cuse fill='url(%23E)' opacity='.4' xlink:href='%23I'/%3E%3Cuse fill='url(%23F)' xlink:href='%23J'/%3E%3Cuse fill='url(%23G)' xlink:href='%23J'/%3E%3C/svg%3E)
' gradientUnits='userSpaceOnUse'%3E%3Cstop offset='.2' stop-color='%239059ff' stop-opacity='0'/%3E%3Cstop offset='.3' stop-color='%238c4ff3' stop-opacity='.1'/%3E%3Cstop offset='.8' stop-color='%237716a8' stop-opacity='.5'/%3E%3Cstop offset='1' stop-color='%236e008b' stop-opacity='.6'/%3E%3C/radialGradient%3E%3CradialGradient id='ff-g' cx='239.1' cy='34.6' r='171.6' gradientUnits='userSpaceOnUse'%3E%3Cstop offset='0' stop-color='%23ffe226'/%3E%3Cstop offset='.1' stop-color='%23ffdb27'/%3E%3Cstop offset='.3' stop-color='%23ffc82a'/%3E%3Cstop offset='.5' stop-color='%23ffa930'/%3E%3Cstop offset='.7' stop-color='%23ff7e37'/%3E%3Cstop offset='.8' stop-color='%23ff7139'/%3E%3C/radialGradient%3E%3CradialGradient id='ff-h' cx='374' cy='-74.3' r='732.2' gradientUnits='userSpaceOnUse'%3E%3Cstop offset='.1' stop-color='%23fff44f'/%3E%3Cstop offset='.5' stop-color='%23ff980e'/%3E%3Cstop offset='.6' stop-color='%23ff5634'/%3E%3Cstop offset='.7' stop-color='%23ff3647'/%3E%3Cstop offset='.9' stop-color='%23e31587'/%3E%3C/radialGradient%3E%3CradialGradient id='ff-i' cx='304.6' cy='7.1' r='536.4' gradientTransform='rotate(84 303 4)' gradientUnits='userSpaceOnUse'%3E%3Cstop offset='0' stop-color='%23fff44f'/%3E%3Cstop offset='.1' stop-color='%23ffe847'/%3E%3Cstop offset='.2' stop-color='%23ffc830'/%3E%3Cstop offset='.3' stop-color='%23ff980e'/%3E%3Cstop offset='.4' stop-color='%23ff8b16'/%3E%3Cstop offset='.5' stop-color='%23ff672a'/%3E%3Cstop offset='.6' stop-color='%23ff3647'/%3E%3Cstop offset='.7' stop-color='%23e31587'/%3E%3C/radialGradient%3E%3CradialGradient id='ff-j' cx='235' cy='98.1' r='457.1' gradientUnits='userSpaceOnUse'%3E%3Cstop offset='.1' stop-color='%23fff44f'/%3E%3Cstop offset='.5' stop-color='%23ff980e'/%3E%3Cstop offset='.6' stop-color='%23ff5634'/%3E%3Cstop offset='.7' stop-color='%23ff3647'/%3E%3Cstop offset='.9' stop-color='%23e31587'/%3E%3C/radialGradient%3E%3CradialGradient id='ff-k' cx='355.7' cy='124.9' r='500.3' gradientUnits='userSpaceOnUse'%3E%3Cstop offset='.1' stop-color='%23fff44f'/%3E%3Cstop offset='.2' stop-color='%23ffe141'/%3E%3Cstop offset='.5' stop-color='%23ffaf1e'/%3E%3Cstop offset='.6' stop-color='%23ff980e'/%3E%3C/radialGradient%3E%3ClinearGradient id='ff-a' x1='446.9' y1='76.8' x2='47.9' y2='461.8' gradientUnits='userSpaceOnUse'%3E%3Cstop offset='.1' stop-color='%23fff44f'/%3E%3Cstop offset='.1' stop-color='%23ffe847'/%3E%3Cstop offset='.2' stop-color='%23ffc830'/%3E%3Cstop offset='.4' stop-color='%23ff980e'/%3E%3Cstop offset='.4' stop-color='%23ff8b16'/%3E%3Cstop offset='.5' stop-color='%23ff672a'/%3E%3Cstop offset='.5' stop-color='%23ff3647'/%3E%3Cstop offset='.7' stop-color='%23e31587'/%3E%3C/linearGradient%3E%3ClinearGradient id='ff-l' x1='442.1' y1='74.8' x2='102.6' y2='414.3' gradientUnits='userSpaceOnUse'%3E%3Cstop offset='.2' stop-color='%23fff44f' stop-opacity='.8'/%3E%3Cstop offset='.3' stop-color='%23fff44f' stop-opacity='.6'/%3E%3Cstop offset='.5' stop-color='%23fff44f' stop-opacity='.2'/%3E%3Cstop offset='.6' stop-color='%23fff44f' stop-opacity='0'/%3E%3C/linearGradient%3E%3C/defs%3E%3Cpath d='M479 166c-11-25-32-52-49-60a249 249 0 0 1 25 73c-27-68-73-95-111-155a255 255 0 0 1-8-14 44 44 0 0 1-4-9 1 1 0 0 0 0-1 1 1 0 0 0-1 0c-60 35-81 101-83 134a120 120 0 0 0-66 25 71 71 0 0 0-6-5 111 111 0 0 1-1-58c-25 11-44 29-58 44-9-12-9-52-8-60l-8 4a175 175 0 0 0-24 21 210 210 0 0 0-22 26 203 203 0 0 0-32 73l-1 2-2 15a229 229 0 0 0-4 34v1a240 240 0 0 0 477 40l1-9c5-41 0-84-15-121zM202 355l3 1-3-1zm55-145zm198-31z' fill='url(%23ff-a)'/%3E%3Cpath d='M479 166c-11-25-32-52-49-60 14 26 22 53 25 72v1a207 207 0 0 1-206 279c-113-3-212-87-231-197-3-17 0-26 2-40-2 11-3 14-4 34v1a240 240 0 0 0 477 40l1-9c5-41 0-84-15-121z' fill='url(%23ff-b)'/%3E%3Cpath d='M479 166c-11-25-32-52-49-60 14 26 22 53 25 72v1a207 207 0 0 1-206 279c-113-3-212-87-231-197-3-17 0-26 2-40-2 11-3 14-4 34v1a240 240 0 0 0 477 40l1-9c5-41 0-84-15-121z' fill='url(%23ff-c)'/%3E%3Cpath d='m362 195 1 1a130 130 0 0 0-22-29C266 92 322 5 331 0c-60 35-81 101-83 134l9-1c45 0 84 25 105 62z' fill='url(%23ff-d)'/%3E%3Cpath d='M257 210c-1 6-22 26-29 26-68 0-80 41-80 41 3 35 28 64 57 79l4 2 7 3a107 107 0 0 0 31 6c120 6 143-143 57-186 22-4 45 5 58 14-21-37-60-62-105-62l-9 1a120 120 0 0 0-66 25l17 16c16 16 58 33 58 35z' fill='url(%23ff-e)'/%3E%3Cpath d='M257 210c-1 6-22 26-29 26-68 0-80 41-80 41 3 35 28 64 57 79l4 2 7 3a107 107 0 0 0 31 6c120 6 143-143 57-186 22-4 45 5 58 14-21-37-60-62-105-62l-9 1a120 120 0 0 0-66 25l17 16c16 16 58 33 58 35z' fill='url(%23ff-f)'/%3E%3Cpath d='m171 151 5 3a111 111 0 0 1-1-58c-25 11-44 29-58 44 1 0 36 0 54 11z' fill='url(%23ff-g)'/%3E%3Cpath d='M18 261a242 242 0 0 0 231 197 207 207 0 0 0 206-279c8 56-20 110-64 146-86 71-169 43-186 31l-3-1c-50-24-71-70-67-110-42 0-57-35-57-35s38-28 89-4c46 22 90 4 90 4 0-2-42-19-58-35l-17-16a71 71 0 0 0-6-5l-5-3c-18-11-52-11-54-11-9-12-9-51-8-60l-8 4a175 175 0 0 0-24 21 210 210 0 0 0-22 26 203 203 0 0 0-32 73c0 1-9 38-5 57z' fill='url(%23ff-h)'/%3E%3Cpath d='M341 167a130 130 0 0 1 22 29 46 46 0 0 1 4 3c55 50 26 121 24 126 44-36 72-90 64-146-27-68-73-95-111-155a255 255 0 0 1-8-14 44 44 0 0 1-4-9 1 1 0 0 0 0-1 1 1 0 0 0-1 0c-9 5-65 92 10 167z' fill='url(%23ff-i)'/%3E%3Cpath d='M367 199a46 46 0 0 0-4-3l-1-1c-13-9-36-18-58-15 86 44 63 193-57 187a107 107 0 0 1-31-6 131 131 0 0 1-11-5c17 12 99 39 186-31 2-5 31-76-24-126z' fill='url(%23ff-j)'/%3E%3Cpath d='M148 277s12-41 80-41c7 0 28-20 29-26s-44 18-90-4c-51-24-89 4-89 4s15 35 57 35c-4 40 16 85 67 110l3 1c-29-15-54-44-57-79z' fill='url(%23ff-k)'/%3E%3Cpath d='M479 166c-11-25-32-52-49-60a249 249 0 0 1 25 73c-27-68-73-95-111-155a255 255 0 0 1-8-14 44 44 0 0 1-4-9 1 1 0 0 0 0-1 1 1 0 0 0-1 0c-60 35-81 101-83 134l9-1c45 0 84 25 105 62-13-9-36-18-58-14 86 43 63 192-57 186a107 107 0 0 1-31-6 131 131 0 0 1-11-5l-3-1 3 1c-29-15-54-44-57-79 0 0 12-41 80-41 7 0 28-20 29-26 0-2-42-19-58-35l-17-16a71 71 0 0 0-6-5 111 111 0 0 1-1-58c-25 11-44 29-58 44-9-12-9-52-8-60l-8 4a175 175 0 0 0-24 21 210 210 0 0 0-22 26 203 203 0 0 0-32 73l-1 2-2 15a279 279 0 0 0-4 34v1a240 240 0 0 0 477 40l1-9c5-41 0-84-15-121zm-24 13z' fill='url(%23ff-l)'/%3E%3C/svg%3E)
' xlink:href='%23s-b'%3E%3Cstop offset='0' stop-color='%2324a5f3' stop-opacity='0' /%3E%3Cstop offset='1' stop-color='%231e8ceb' /%3E%3C/radialGradient%3E%3CradialGradient id='s-j' cx='109.3' cy='13.8' r='93.1' gradientTransform='matrix(-.02 1.1 -1.04 -.02 137 -115)' xlink:href='%23s-b'%3E%3Cstop offset='0' stop-opacity='0' /%3E%3Cstop offset='1' stop-color='%235488d6' stop-opacity='0' /%3E%3Cstop offset='1' stop-color='%235d96eb' /%3E%3C/radialGradient%3E%3C/defs%3E%3Crect width='220' height='220' x='22' y='-107' fill='url(%23s-a)' ry='49' transform='matrix(.57 0 0 .57 187 256)' /%3E%3Cg transform='translate(194 190)'%3E%3Ccircle cx='67.8' cy='67.7' fill='url(%23s-c)' paint-order='stroke fill markers' r='54' /%3E%3Ccircle cx='-69.9' cy='69.3' fill='url(%23s-i)' transform='translate(138 -2)' r='54' /%3E%3C/g%3E%3Cellipse cx='120' cy='14.2' fill='url(%23s-j)' rx='93.1' ry='93.7' transform='matrix(.58 0 0 .58 192 250)' /%3E%3Cg transform='matrix(.58 0 0 .57 197 182)'%3E%3Cpath fill='%23cac7c8' d='M46 192h1l72-48-7-9-66 57Z' /%3E%3Cpath fill='%23fbfffc' d='M46 191v1l66-57-7-9-59 65Z' /%3E%3Cpath fill='url(%23s-d)' d='m119 144-7-9 66-57-59 66Z' /%3E%3Cpath fill='%23fb645c' d='m105 126 7 9 66-57-1-1-72 49Z' /%3E%3C/g%3E%3Cpath stroke='%23fff' stroke-linecap='round' stroke-miterlimit='1' stroke-width='1.3' d='m287 278 3-2m-12-17 8-2m-8-3h4m-4-13 8 2m-8 3h4m-1-13 7 3m-4-11 7 4m-2-11 6 6m0-12 6 7m1-11 4 6m4-10 3 7m5-9 2 7m15-7-1 7m10-5-3 7m11-4-4 7m11-2-5 6m16 7-7 4m10 4-7 3m10 6-8 1m8 16-8-2m5 10-7-3m4 11-7-4m2 11-6-5m0 11-5-6m-2 11-4-7m-4 11-3-8m-6 10-1-8m-16 8 2-8m-10 5 3-7m-11 4 4-7m-11 2 5-6m-8 3 3-3m4 8 2-3m5 8 2-4m6 7 1-4m8 5v-4m8 4v-4m9 3-1-4m9 1-2-4m9 0-2-4m9-2-3-3m8-4-3-2m8-5-4-2m7-6-4-1m5-8h-4m4-8h-4m3-9-4 1m1-9-4 2m-1-9-3 2m-2-9-3 3m-4-8-2 3m-5-8-2 4m-6-6-1 3m-8-5v4m-8-4v4m-9-2 1 3m-9 0 2 3m-9 1 2 3m-9 2 3 3m-8 4 3 2m-8 5 4 2m-7 6 4 1m-4 25 4-1m-2 5 7-3m-6 7 4-2m-2 6 7-4m-13-21h8m41-41v-8m0 99v-8m49-42h-8' transform='translate(-65 8)' /%3E%3C/svg%3E)
その他の情報
X-Frame-Options
悪意のあるウェブサイトがサイトを iframe として埋め込むと、攻撃者がクリックジャッキングによってユーザーに意図しない操作をさせることが可能になる可能性があります。また、場合によっては、Spectre 型の攻撃により、悪意のあるウェブサイトが埋め込みドキュメントの内容を把握する可能性があります。
X-Frame-Options は、ブラウザに <frame>、<iframe>、<embed>、または <object> でのページのレンダリングを許可するかどうかを示します。すべてのドキュメントで、他のドキュメントによる埋め込みを許可するかどうかを示すために、このヘッダーを送信することが推奨されます。
使用例
X-Frame-Options: DENY
推奨される使用方法
埋め込みを想定していないすべてのドキュメントで X-Frame-Options ヘッダーを使用する必要があります。
次の構成が iframe の読み込みにどのように影響するかは、こちらのデモでお試しいただけます。X-Frame-Options プルダウン メニューを変更し、[iframe を再読み込み] ボタンをクリックします。
他のウェブサイトによる埋め込みからウェブサイトを保護します
他のドキュメントに埋め込まれることを拒否します。
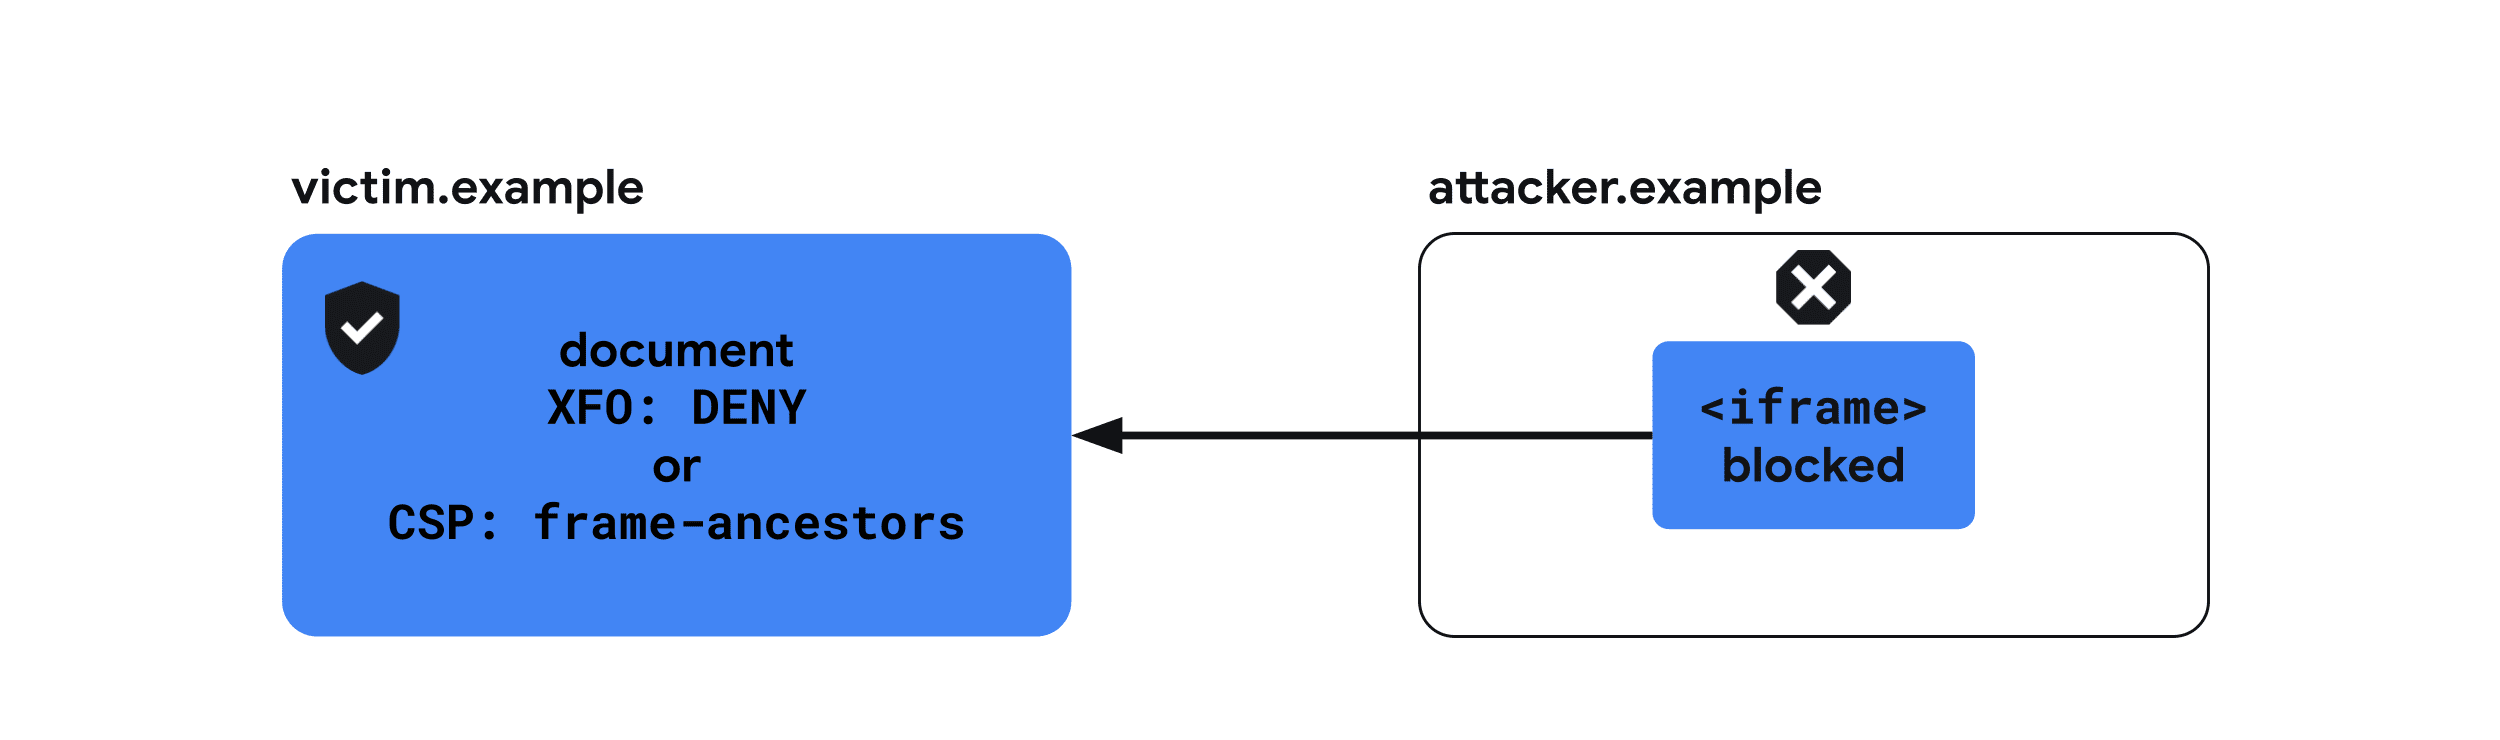
X-Frame-Options: DENYクロスオリジン ウェブサイトによるウェブサイトの埋め込みを防止する
同じオリジンのドキュメントによる埋め込みのみを許可します。
X-Frame-Options: SAMEORIGINサポートされているブラウザ
その他の情報
クロスオリジン リソース ポリシー(CORP)
攻撃者は、別のオリジン(サイトなど)からリソースを埋め込み、ウェブベースのクロスサイト リークを悪用してリソースに関する情報を取得できます。
Cross-Origin-Resource-Policy は、読み込み可能なウェブサイトのセットを示すことで、このリスクを軽減します。ヘッダーは same-origin、same-site、cross-origin の 3 つの値のいずれかを取ります。すべてのリソースで、他のウェブサイトによる読み込みを許可するかどうかを示すために、このヘッダーを送信することが推奨されます。
使用例
Cross-Origin-Resource-Policy: same-origin
推奨される使用方法
すべてのリソースを次の 3 つのヘッダーのいずれかで配信することをおすすめします。
こちらのデモでは、次の構成が Cross-Origin-Embedder-Policy: require-corp 環境でのリソースの読み込みにどのように影響するかを試すことができます。[Cross-Origin-Resource-Policy] プルダウン メニューを変更し、[Reload the iframe] または [Reload the image] ボタンをクリックして、効果を確認します。
リソースの読み込みを許可する cross-origin
CDN のようなサービスでは、cross-origin をリソースに適用することをおすすめします(通常、クロスオリジン ページによって読み込まれるため)。ただし、同様の効果がある CORS を介してすでに提供されている場合は除きます。
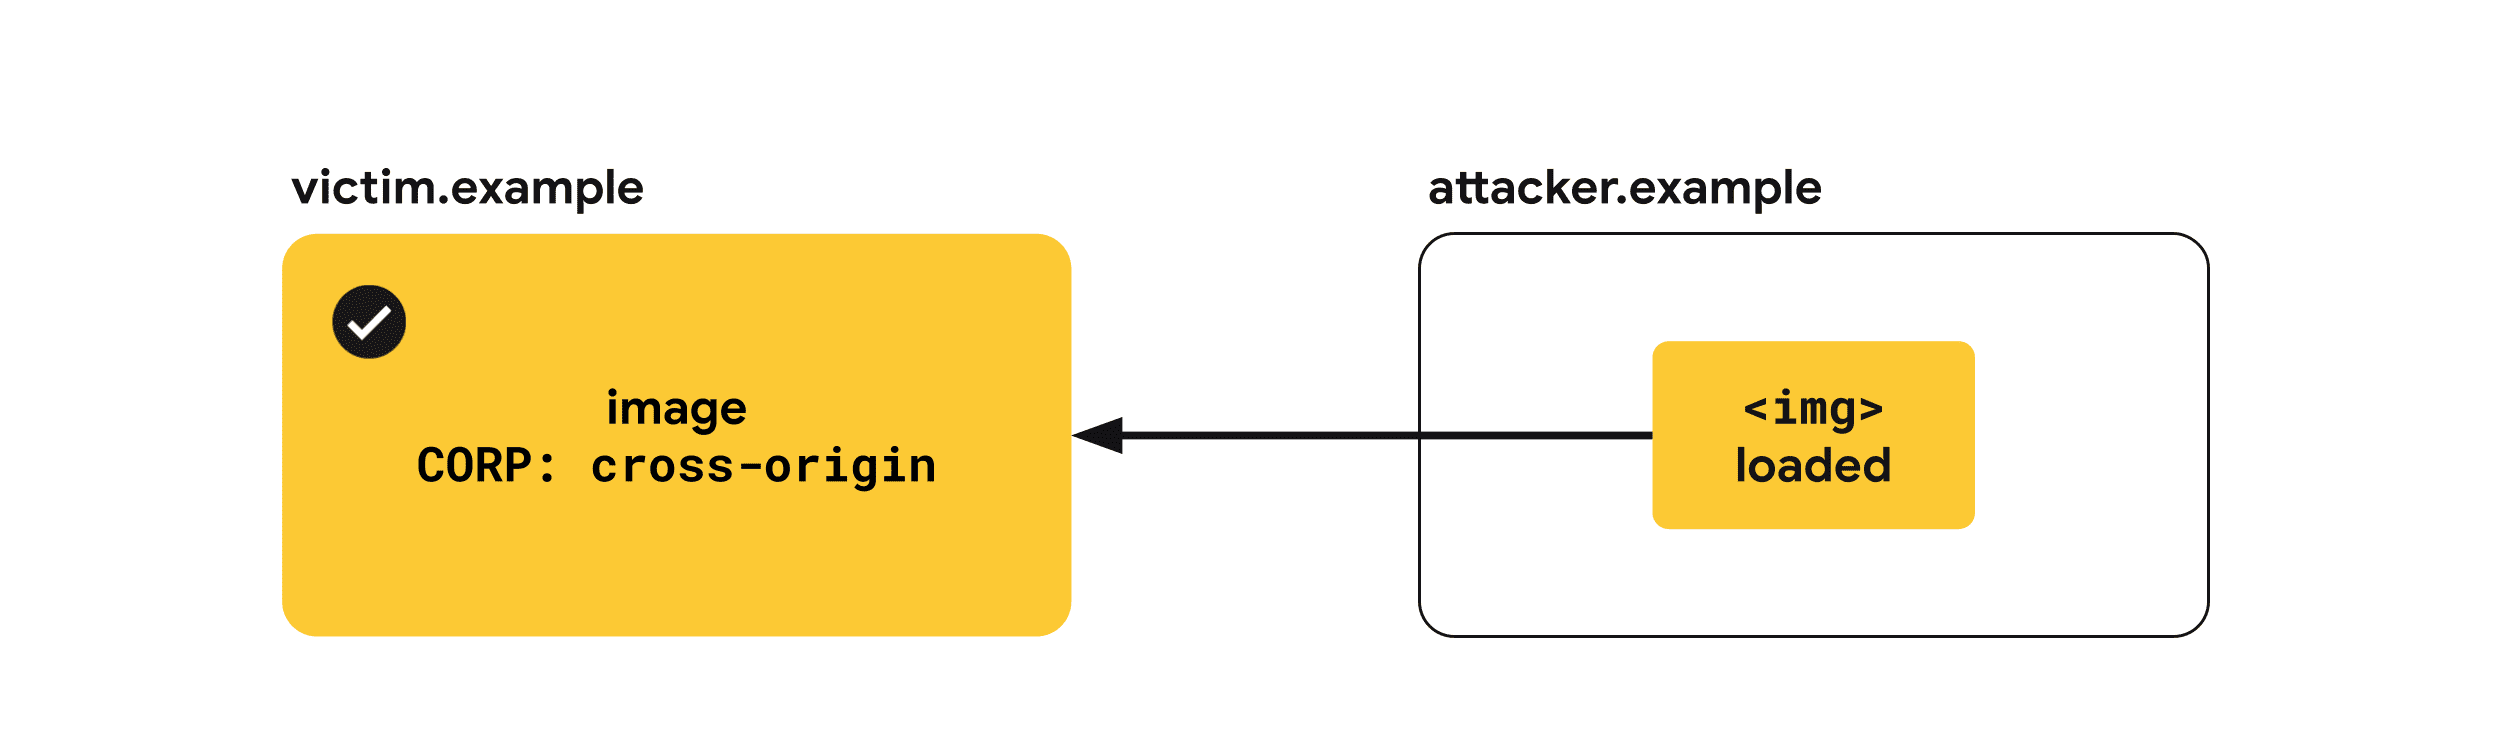
Cross-Origin-Resource-Policy: cross-originsame-origin から読み込むリソースを制限する
same-origin は、同一オリジン ページでのみ読み込まれるリソースに適用する必要があります。これは、ユーザーの機密情報を含むリソースや、同じオリジンからのみ呼び出される API のレスポンスに適用する必要があります。
このヘッダーを含むリソースは、たとえばブラウザの新しいウィンドウで URL に移動するなどして、直接読み込むことができることに注意してください。クロスオリジン リソース ポリシーは、他のウェブサイトによるリソースの埋め込みのみを保護します。
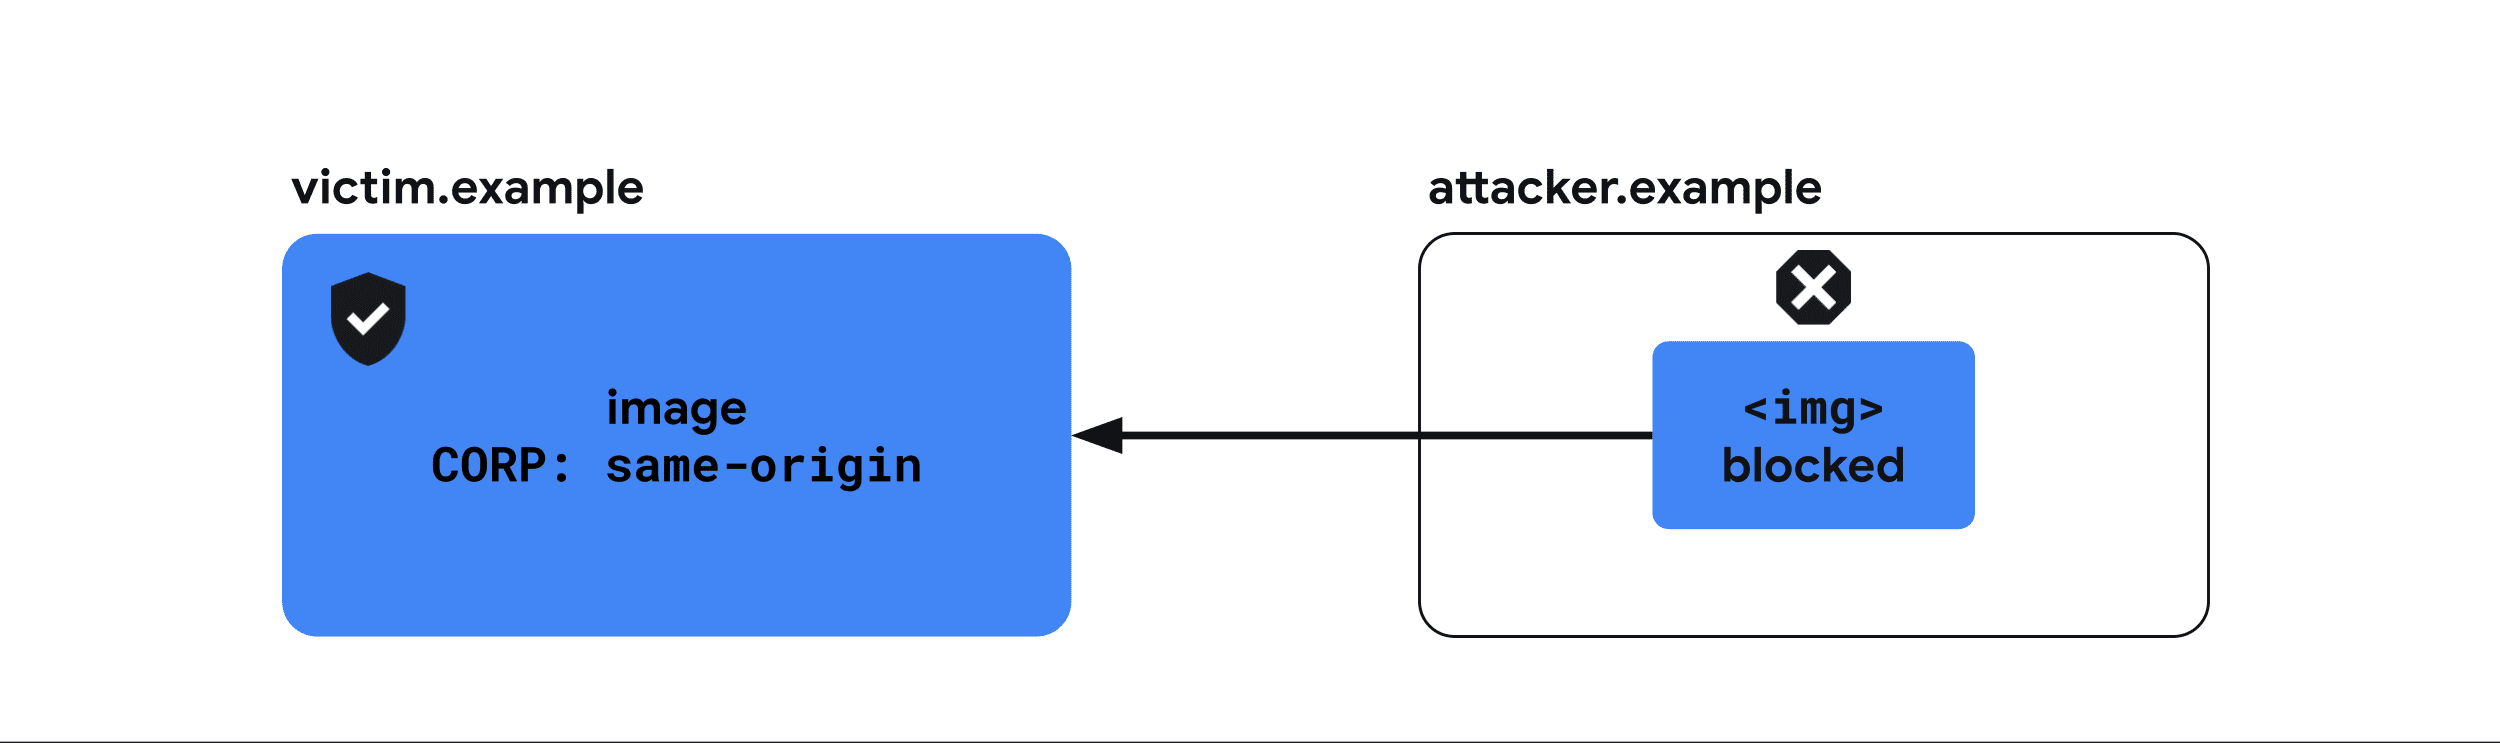
Cross-Origin-Resource-Policy: same-originsame-site から読み込むリソースを制限する
same-site は、上記と類似しているが、サイトの他のサブドメインによって読み込まれることを想定しているリソースに適用することをおすすめします。
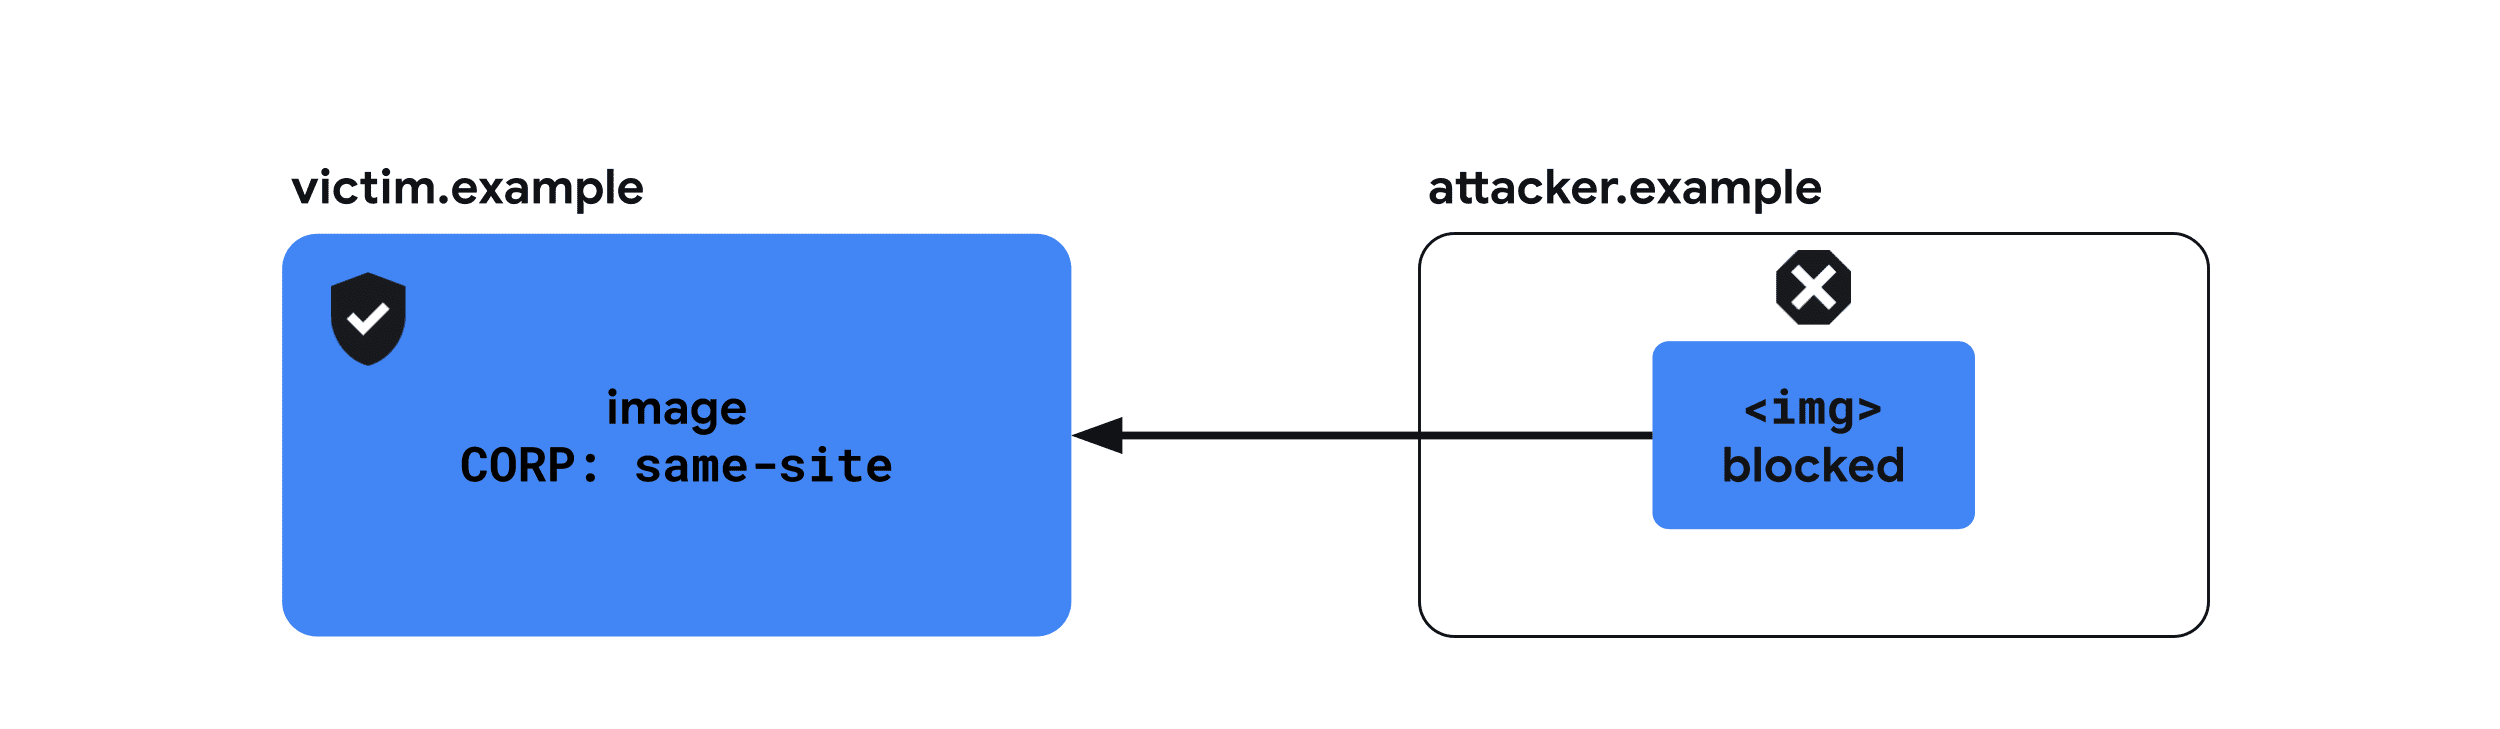
Cross-Origin-Resource-Policy: same-siteサポートされているブラウザ
その他の情報
クロスオリジンのオープナー ポリシー(COOP)
攻撃者のウェブサイトは、ウェブベースのクロスサイト リークを悪用して、ポップアップ ウィンドウで別のサイトを開き、そのサイトに関する情報を取得できます。場合によっては、Spectre に基づくサイドチャネル攻撃の悪用も可能になることがあります。
Cross-Origin-Opener-Policy ヘッダーは、window.open() または rel="noopener" なしの target="_blank" を含むリンクを介して開かれたクロスオリジン ウィンドウからドキュメントを分離する方法を提供します。その結果、ドキュメントのクロスオリジン オープナーはドキュメントへの参照を持たなくなり、ドキュメントとやり取りできなくなります。
使用例
Cross-Origin-Opener-Policy: same-origin-allow-popups
推奨される使用方法
次の構成がクロスオリジン ポップアップ ウィンドウとの通信にどのように影響するかは、こちらのデモでお試しいただけます。ドキュメントとポップアップ ウィンドウの両方の Cross-Origin-Opener-Policy プルダウン メニューを変更し、[Open a popup] ボタンをクリックしてから [Send a postMessage] をクリックして、メッセージが実際に配信されるかどうかを確認します。
クロスオリジン ウィンドウからドキュメントを分離する
same-origin を設定すると、ドキュメントがクロスオリジン ドキュメント ウィンドウから分離されます。
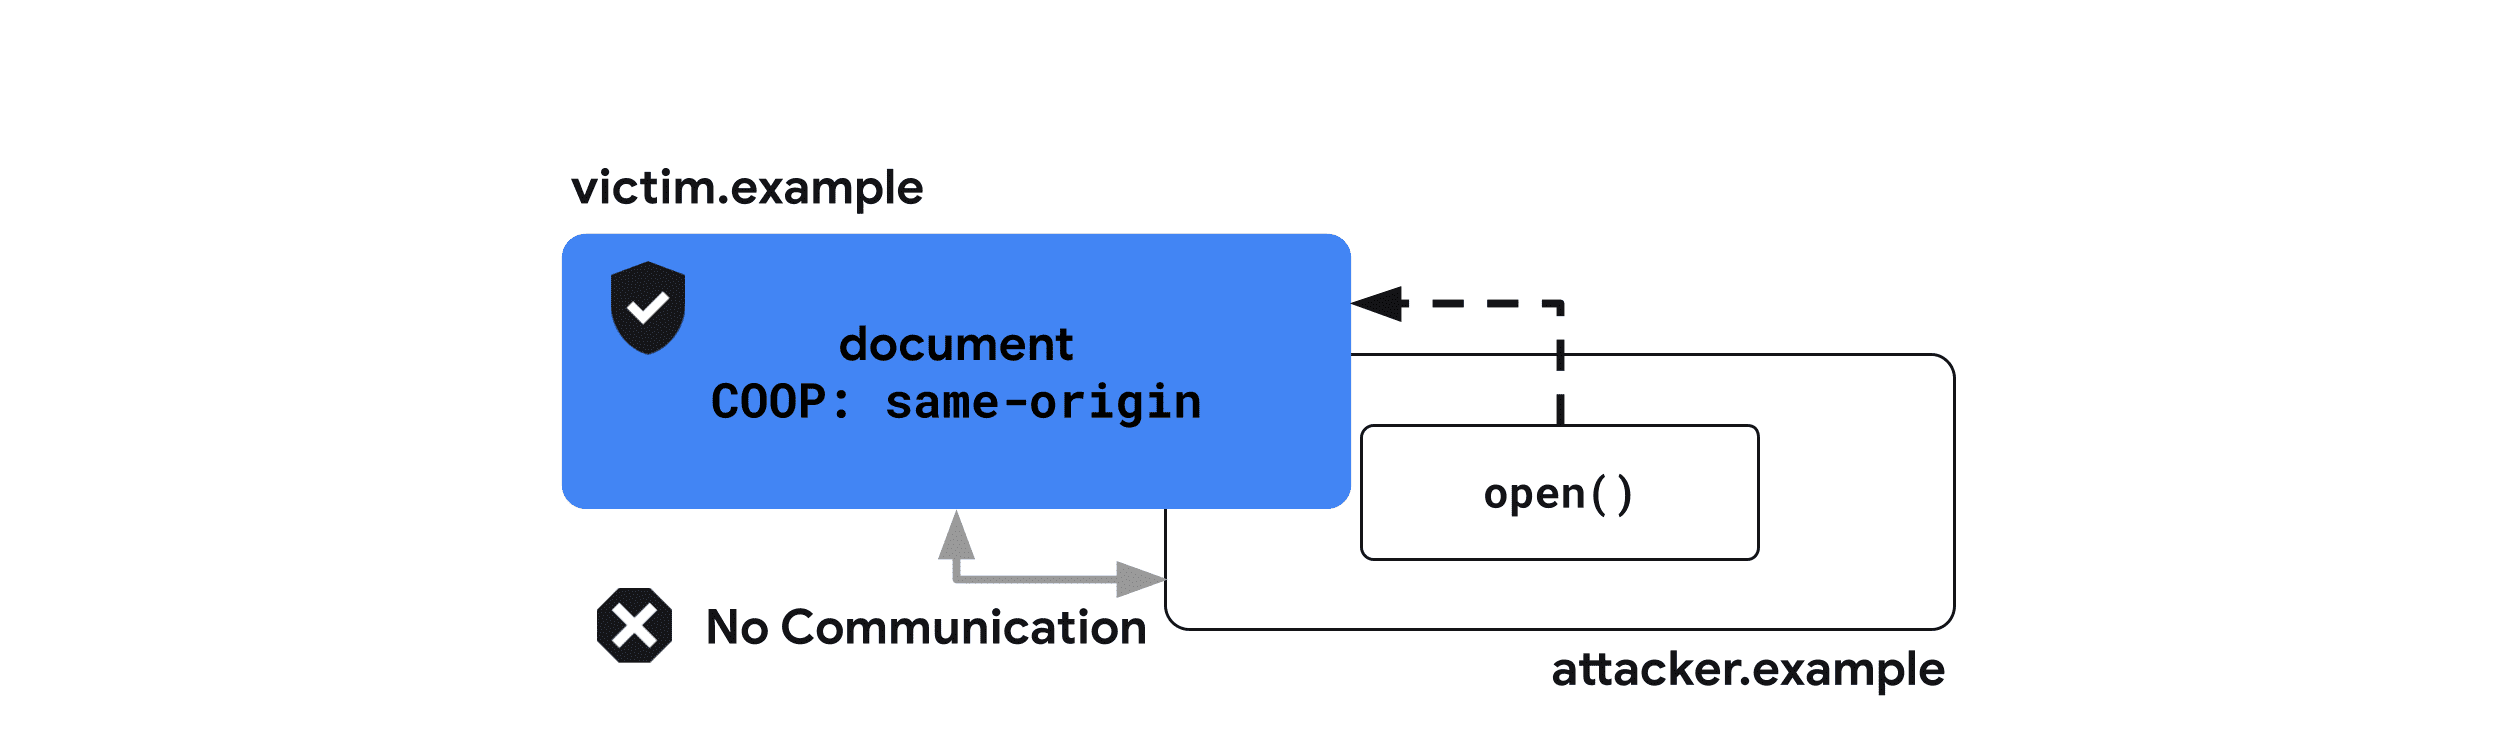
Cross-Origin-Opener-Policy: same-originクロスオリジン ウィンドウからドキュメントを分離するが、ポップアップは許可する
same-origin-allow-popups を設定すると、ドキュメントは、COOP を same-origin または same-origin-allow-popups で設定しない限り、ポップアップ ウィンドウへの参照を保持できます。つまり、same-origin-allow-popups は、ポップアップ ウィンドウとして開かれたドキュメントが参照されないように保護しながら、独自のポップアップとの通信を許可できます。
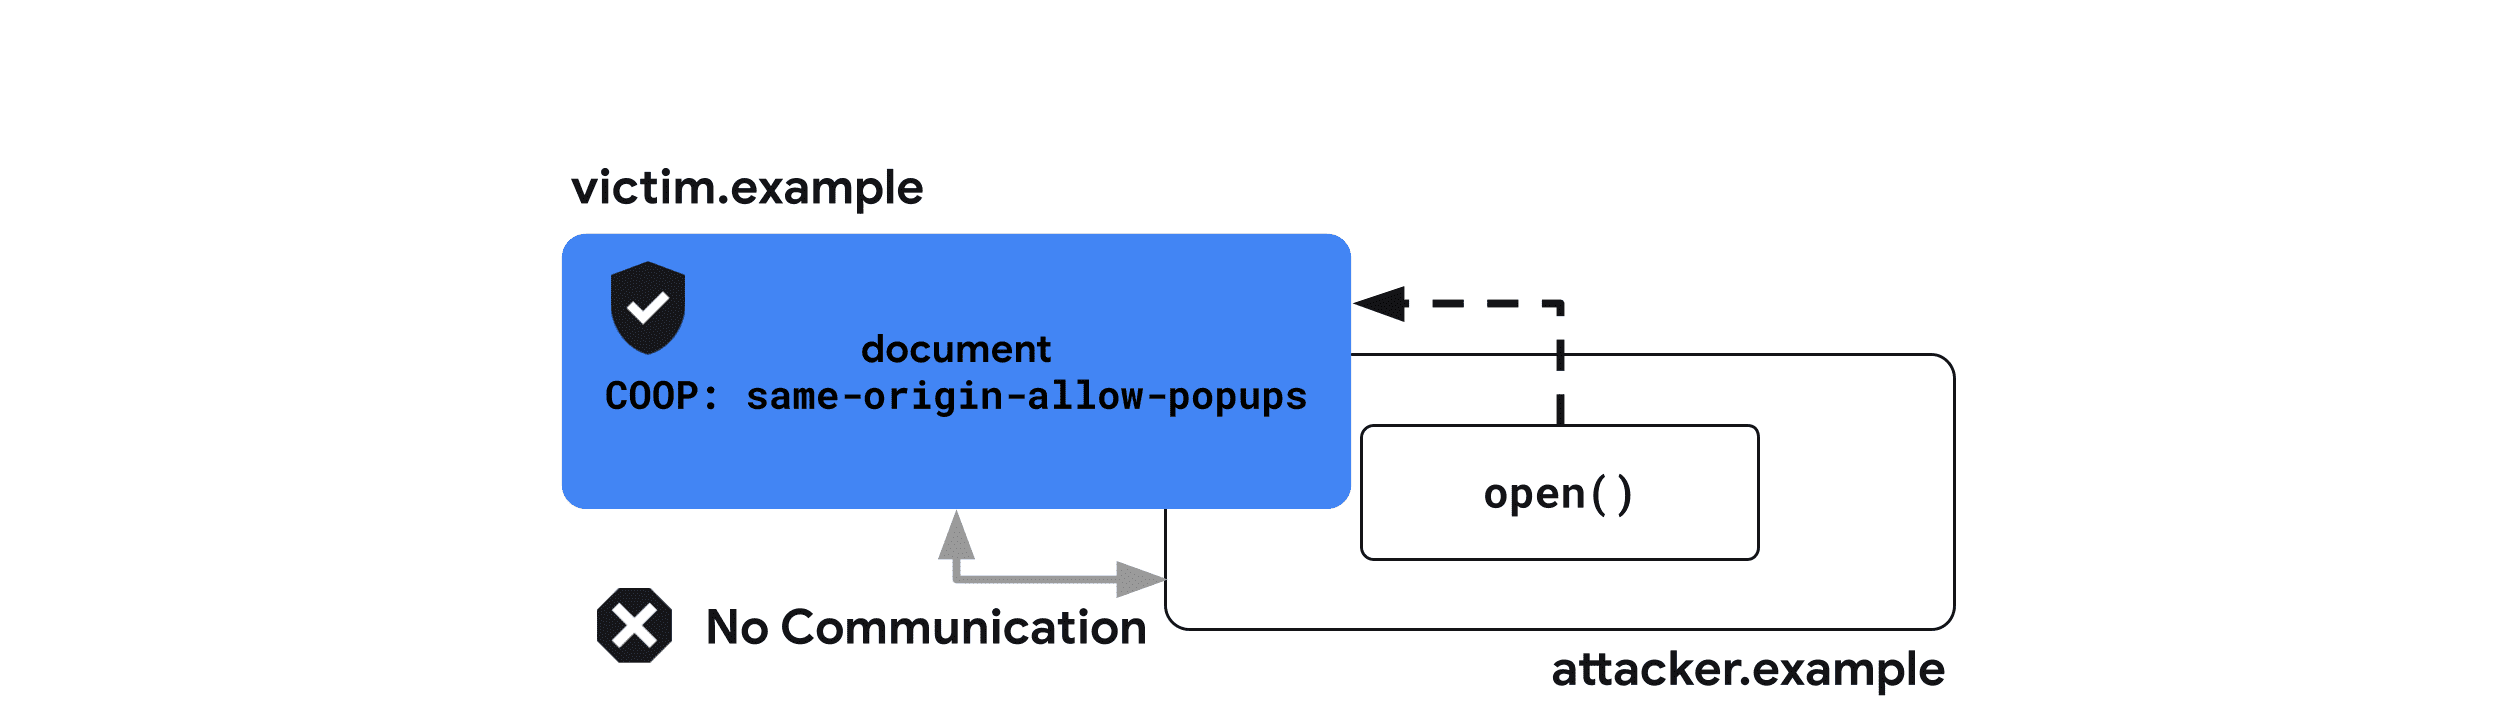
Cross-Origin-Opener-Policy: same-origin-allow-popupsドキュメントがクロスオリジン ウィンドウから参照されることを許可する
unsafe-none がデフォルト値ですが、このドキュメントをクロスオリジン ウィンドウで開いて相互アクセスを維持できることを明示的に示すこともできます。
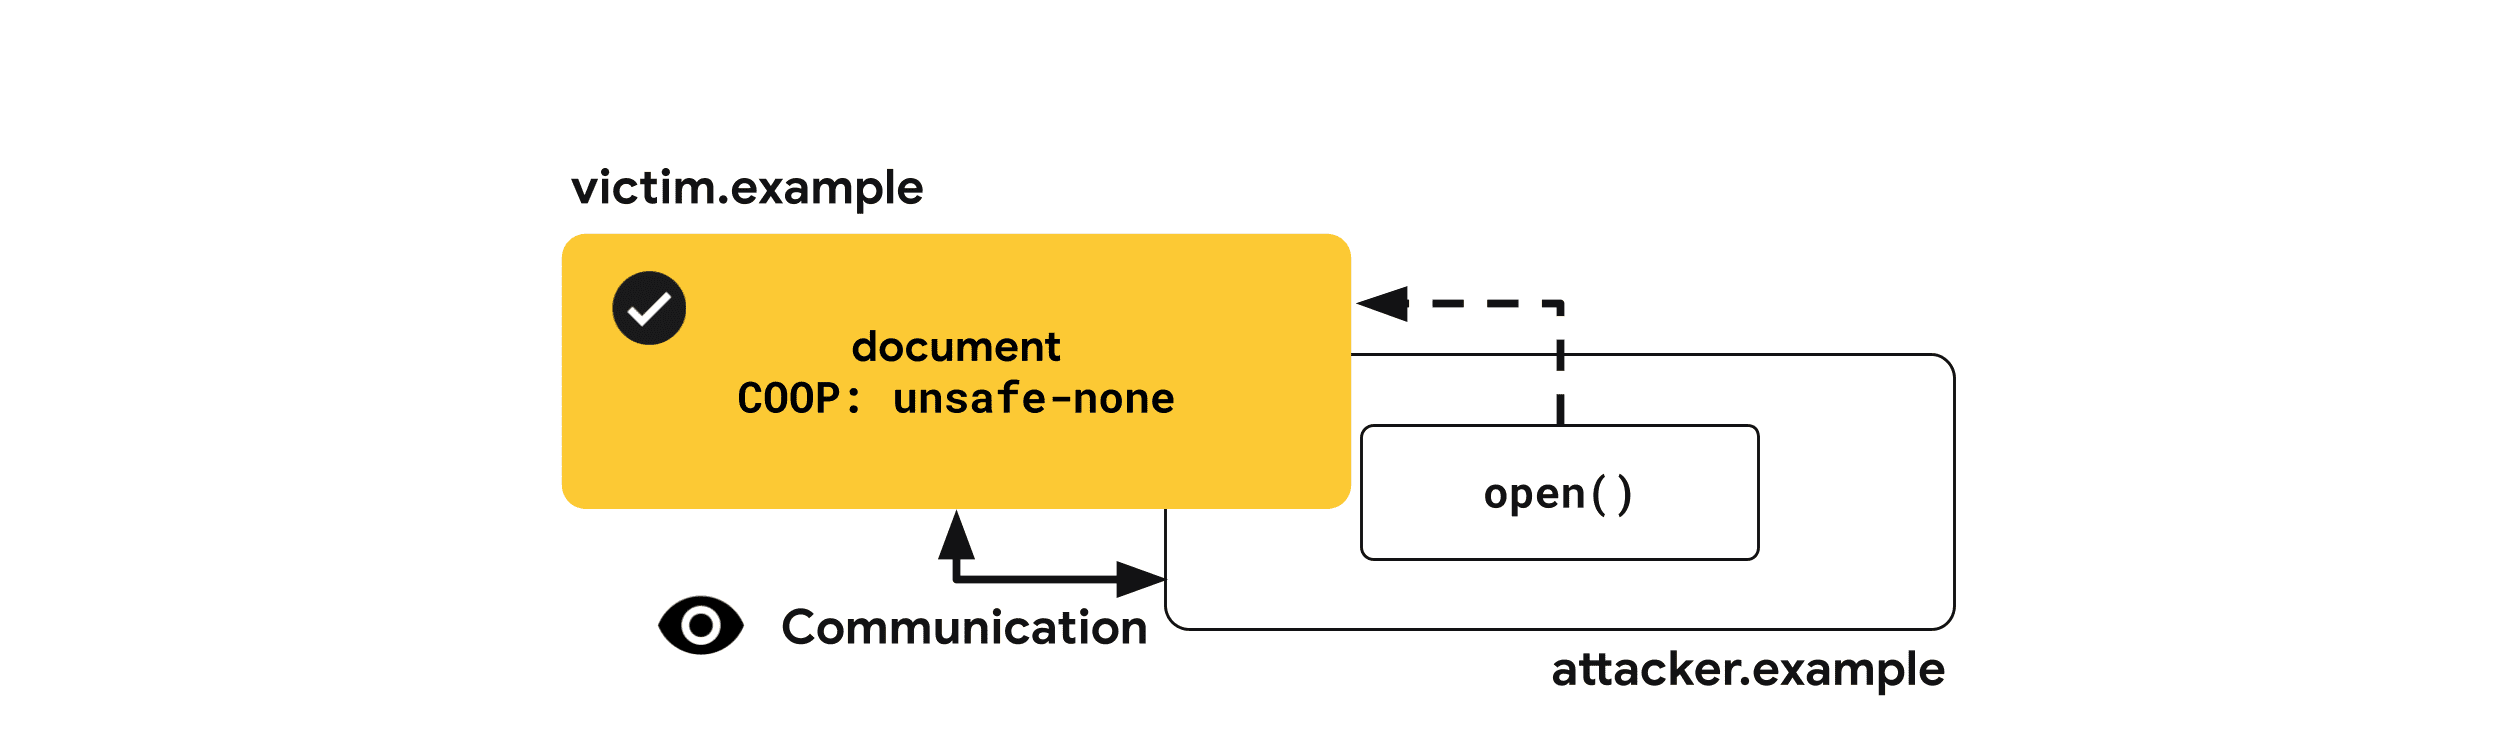
Cross-Origin-Opener-Policy: unsafe-noneCOOP と互換性のないレポート パターン
COOP が Reporting API とのクロスウィンドウのやり取りを妨げている場合に、レポートを受け取ることができます。
Cross-Origin-Opener-Policy: same-origin; report-to="coop"COOP はレポート専用モードもサポートしているため、クロスオリジン ドキュメント間の通信を実際にブロックすることなくレポートを受け取ることができます。
Cross-Origin-Opener-Policy-Report-Only: same-origin; report-to="coop"サポートされているブラウザ
その他の情報
クロスオリジン リソース シェアリング(CORS)
この記事の他の項目とは異なり、クロスオリジン リソース シェアリング(CORS)はヘッダーではなく、クロスオリジン リソースへのアクセスをリクエストして許可するブラウザ メカニズムです。
デフォルトでは、ブラウザは同一オリジン ポリシーを適用して、ウェブページがクロスオリジン リソースにアクセスできないようにします。たとえば、クロスオリジン画像が読み込まれた場合、ウェブページに視覚的に表示されていても、ページの JavaScript は画像のデータにアクセスできません。リソース プロバイダは、CORS を使用してオプトインすることで、制限を緩和し、他のウェブサイトがリソースを読み取れるようにすることができます。
使用例
Access-Control-Allow-Origin: https://example.com
Access-Control-Allow-Credentials: true
CORS を構成する方法を確認する前に、リクエスト タイプの違いを理解しておくと役に立ちます。リクエストの詳細に応じて、リクエストは単純なリクエストまたはプリフライト リクエストとして分類されます。
シンプルなリクエストの条件:
- メソッドは
GET、HEAD、POSTです。 - カスタム ヘッダーには、
Accept、Accept-Language、Content-Language、Content-Typeのみが含まれます。 Content-Typeは、application/x-www-form-urlencoded、multipart/form-data、text/plainのいずれかです。
それ以外のすべてはプリフライト リクエストとして分類されます。詳細については、クロスオリジン リソース シェアリング(CORS)- HTTP | MDN をご覧ください。
推奨される使用方法
シンプルなリクエスト
リクエストがシンプルなリクエストの条件を満たす場合、ブラウザはリクエスト元のオリジンを示す Origin ヘッダーを含むクロスオリジン リクエストを送信します。
リクエスト ヘッダーの例
Get / HTTP/1.1
Origin: https://example.com
レスポンス ヘッダーの例
Access-Control-Allow-Origin: https://example.com
Access-Control-Allow-Credentials: true
Access-Control-Allow-Origin: https://example.comは、https://example.comがレスポンスのコンテンツにアクセスできることを示します。どのサイトでも読み取り可能なリソースは、このヘッダーを*に設定できます。この場合、ブラウザは認証情報なしでリクエストを行うことのみを要求します。Access-Control-Allow-Credentials: trueは、認証情報(Cookie)を含むリクエストがリソースを読み込むことを許可することを示します。そうしないと、リクエスト元のオリジンがAccess-Control-Allow-Originヘッダーに存在していても、認証されたリクエストは拒否されます。
こちらのデモでは、Cross-Origin-Embedder-Policy: require-corp 環境で単純なリクエストがリソースの読み込みに与える影響をお試しいただけます。[クロスオリジン リソース シェアリング] チェックボックスをオンにして、[Reload the image] ボタンをクリックすると、効果を確認できます。
プリフライト リクエスト
プリフライトされたリクエストの前に OPTIONS リクエストが送信され、後続のリクエストの送信が許可されているかどうかが確認されます。
リクエスト ヘッダーの例
OPTIONS / HTTP/1.1
Origin: https://example.com
Access-Control-Request-Method: POST
Access-Control-Request-Headers: X-PINGOTHER, Content-Type
Access-Control-Request-Method: POSTを使用すると、POSTメソッドで次のリクエストを行うことができます。Access-Control-Request-Headers: X-PINGOTHER, Content-Typeを使用すると、リクエスト元は後続のリクエストでX-PINGOTHERとContent-Typeの HTTP ヘッダーを設定できます。
レスポンス ヘッダーの例
Access-Control-Allow-Origin: https://example.com
Access-Control-Allow-Credentials: true
Access-Control-Allow-Methods: POST, GET, OPTIONS
Access-Control-Allow-Headers: X-PINGOTHER, Content-Type
Access-Control-Max-Age: 86400
Access-Control-Allow-Methods: POST, GET, OPTIONSは、後続のリクエストをPOST、GET、OPTIONSメソッドで実行できることを示します。Access-Control-Allow-Headers: X-PINGOTHER, Content-Typeは、後続のリクエストにX-PINGOTHERヘッダーとContent-Typeヘッダーを含めることができることを示します。Access-Control-Max-Age: 86400は、プリフライト リクエストの結果を 86,400 秒間キャッシュに保存できることを示します。
サポートされているブラウザ
その他の情報
クロスオリジンの埋め込みポリシー(COEP)
Spectre ベースの攻撃によるクロスオリジン リソースの盗難を防ぐため、SharedArrayBuffer や performance.measureUserAgentSpecificMemory() などの機能はデフォルトで無効になっています。
Cross-Origin-Embedder-Policy: require-corp は、画像、スクリプト、スタイルシート、iframe などのクロスオリジン リソースが、CORS または CORP ヘッダーを介して読み込まれることを明示的に選択しない限り、ドキュメントとワーカーがこれらのリソースを読み込むことを防ぎます。COEP を Cross-Origin-Opener-Policy と組み合わせて、ドキュメントをクロスオリジン分離にオプトインできます。
ドキュメントでクロスオリジン分離を有効にする場合は、Cross-Origin-Embedder-Policy: require-corp を使用します。
使用例
Cross-Origin-Embedder-Policy: require-corp
使用例
COEP は require-corp の単一の値を受け取ります。このヘッダーを送信することで、CORS または CORP を介してオプトインしていないリソースの読み込みをブロックするようブラウザに指示できます。
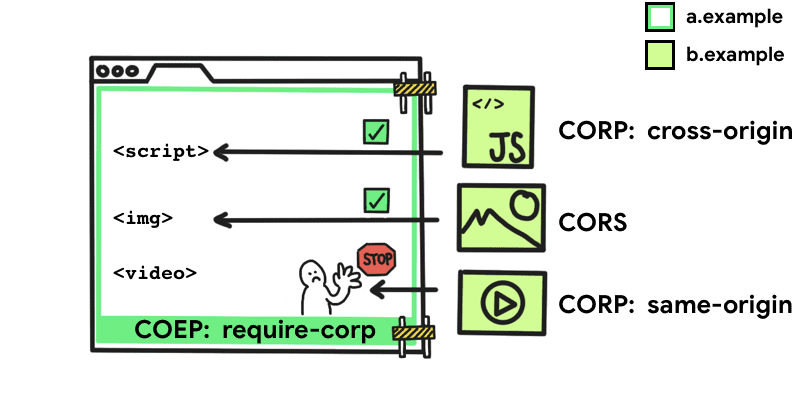
次の構成がリソースの読み込みにどのように影響するかは、こちらのデモでお試しいただけます。[Cross-Origin-Embedder-Policy] プルダウン メニュー、[Cross-Origin-Resource-Policy] プルダウン メニュー、[レポートのみ] チェックボックスなどを変更して、リソースの読み込みにどのように影響するかを確認します。また、レポート エンドポイントのデモを開いて、ブロックされたリソースが報告されているかどうかを確認します。
クロスオリジン分離を有効にする
Cross-Origin-Opener-Policy: same-origin とともに Cross-Origin-Embedder-Policy: require-corp を送信して、クロスオリジン分離を有効にします。
Cross-Origin-Embedder-Policy: require-corp
Cross-Origin-Opener-Policy: same-origin
COEP と互換性のないリソースを報告する
Reporting API を使用すると、COEP が原因でブロックされたリソースのレポートを受け取ることができます。
Cross-Origin-Embedder-Policy: require-corp; report-to="coep"COEP はレポート専用モードもサポートしているため、リソースの読み込みを実際にブロックすることなくレポートを受け取ることができます。
Cross-Origin-Embedder-Policy-Report-Only: require-corp; report-to="coep"サポートされているブラウザ
その他の情報
HTTP Strict Transport Security(HSTS)
プレーン HTTP 接続を介した通信は暗号化されないため、転送されたデータはネットワーク レベルの盗聴者にアクセスされる可能性があります。
Strict-Transport-Security ヘッダーは、HTTP を使用してサイトを読み込まず、代わりに HTTPS を使用するようブラウザに通知します。設定されると、ブラウザはヘッダーで定義された期間、リダイレクトなしで HTTP ではなく HTTPS を使用してドメインにアクセスします。
使用例
Strict-Transport-Security: max-age=31536000
推奨される使用方法
HTTP から HTTPS に移行するすべてのウェブサイトは、HTTP でリクエストを受信したときに Strict-Transport-Security ヘッダーで応答する必要があります。
Strict-Transport-Security: max-age=31536000サポートされているブラウザ